הקורס לאבטחת ICS
נכתב במשך שנה וחצי, נמכר לממשלות, ומועבר על בקרים אמיתיים.
שלוש גרסאות
- שלושה שבועות, סינגפור. הגרסה המלאה, שנרכשה על ידי משרד הפנים של סינגפור (Ministry of Home Affairs) ומועברת מאז 2015 במעבדת הסייבר הלאומית. כוללת את שלושת המודולים, את המעבדות המעשיות ואת ערכות ההדרכה.
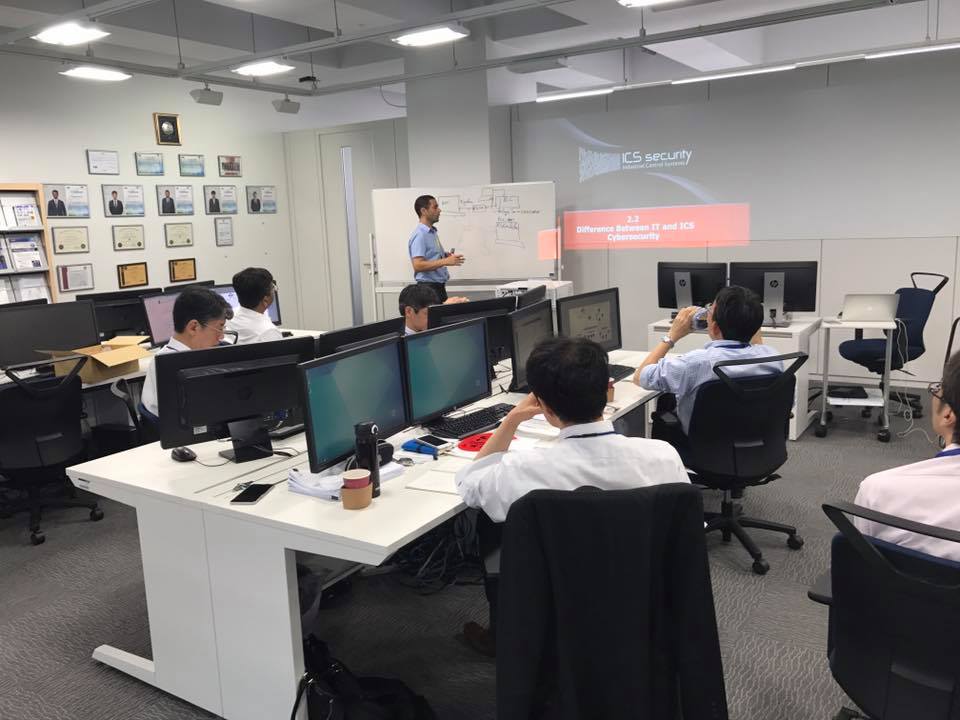
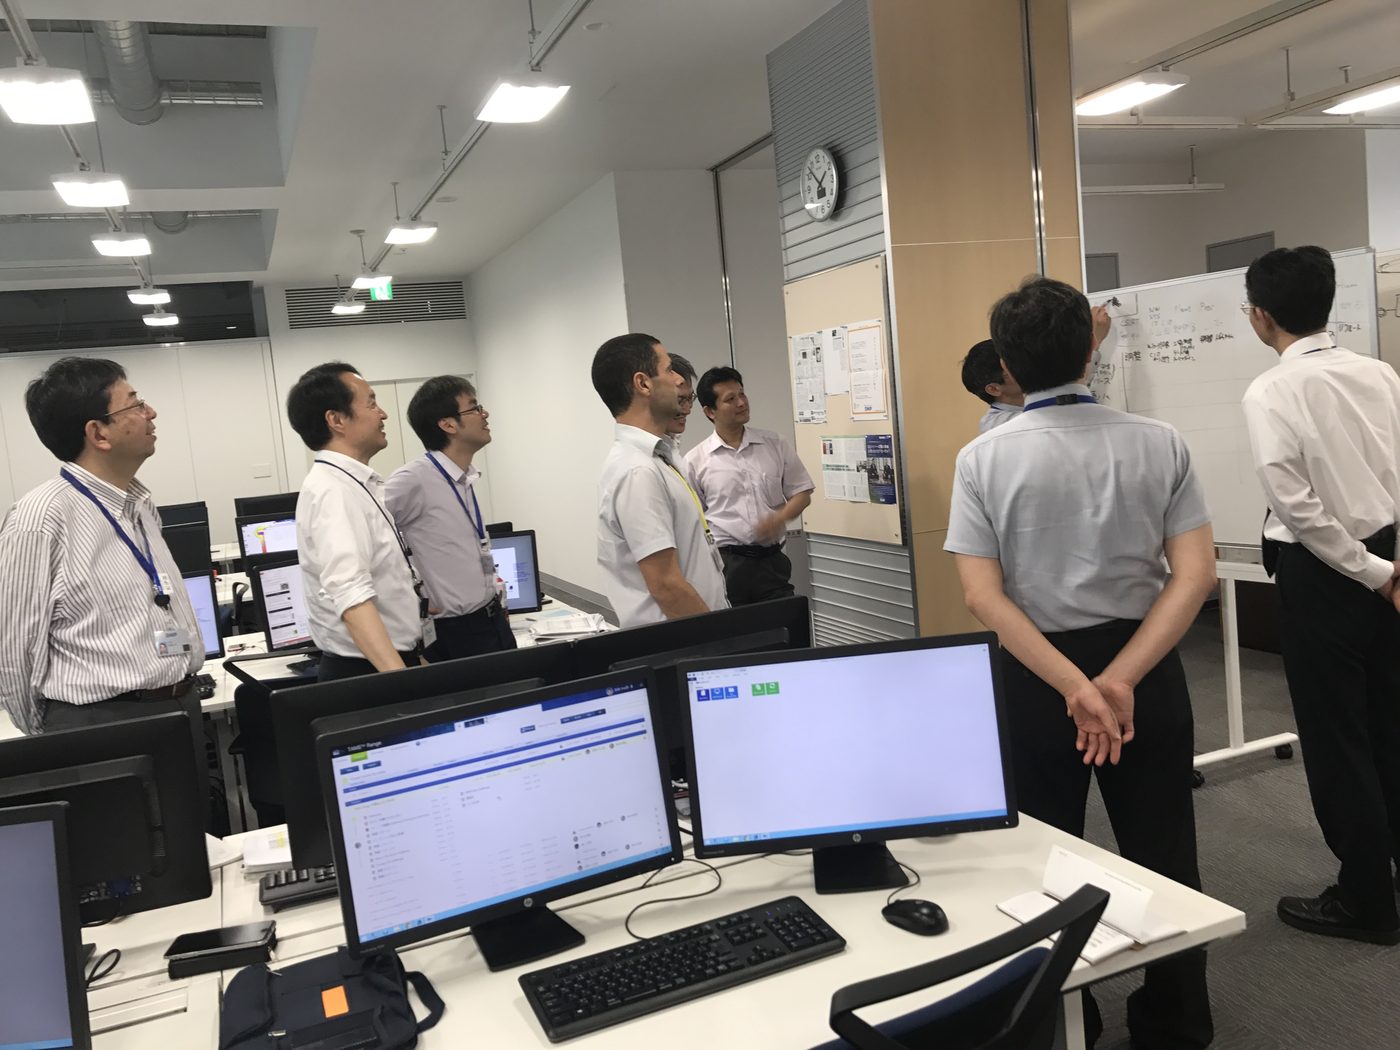
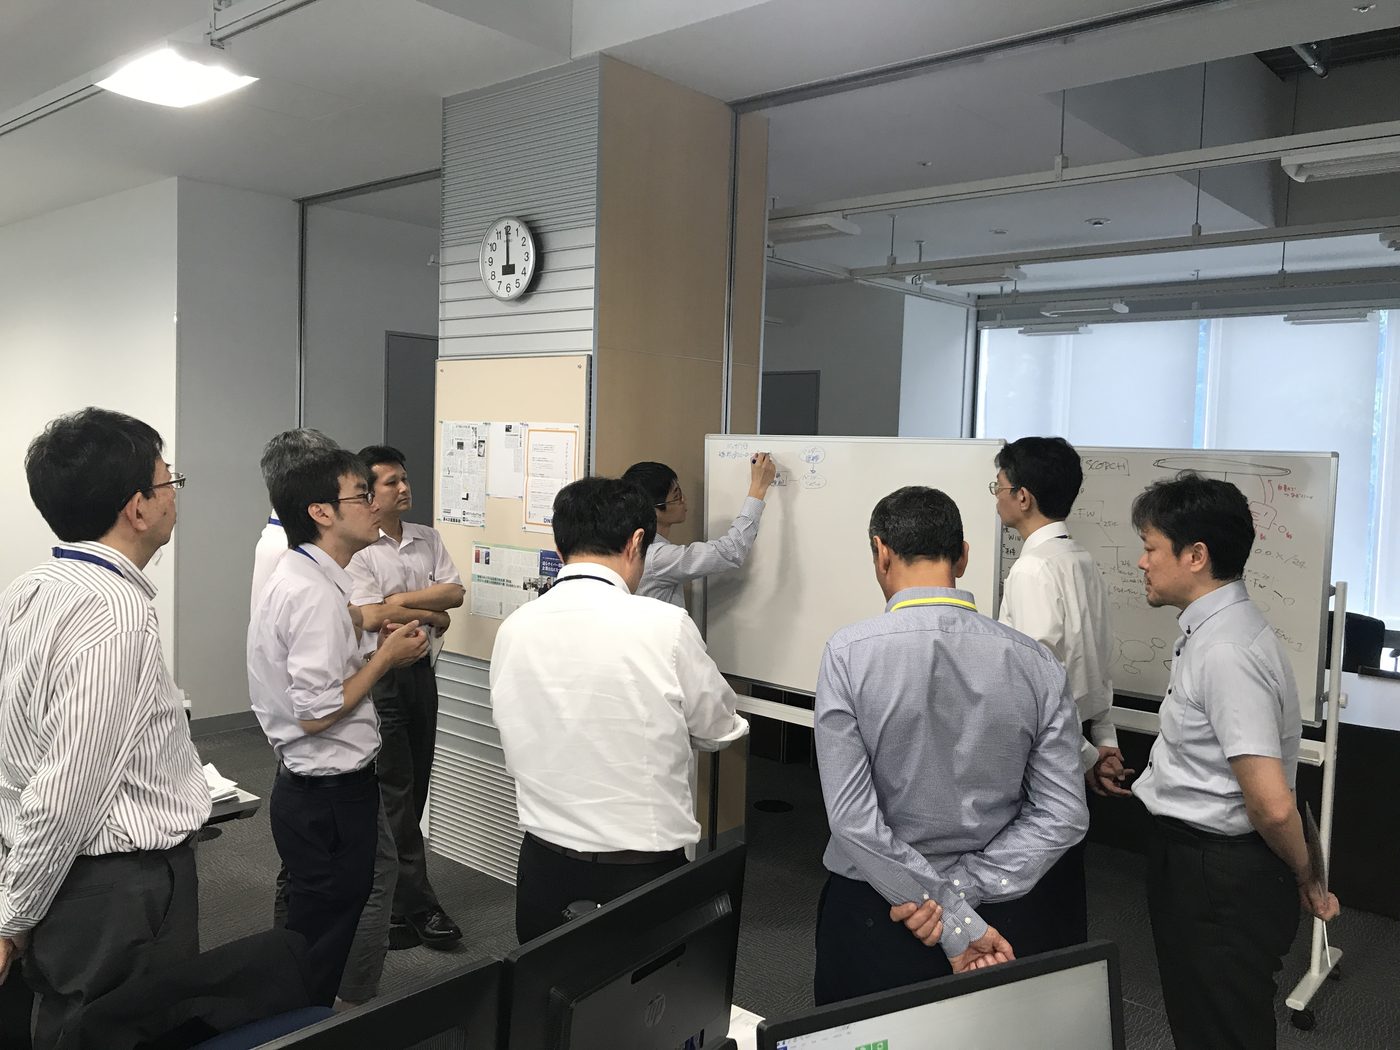
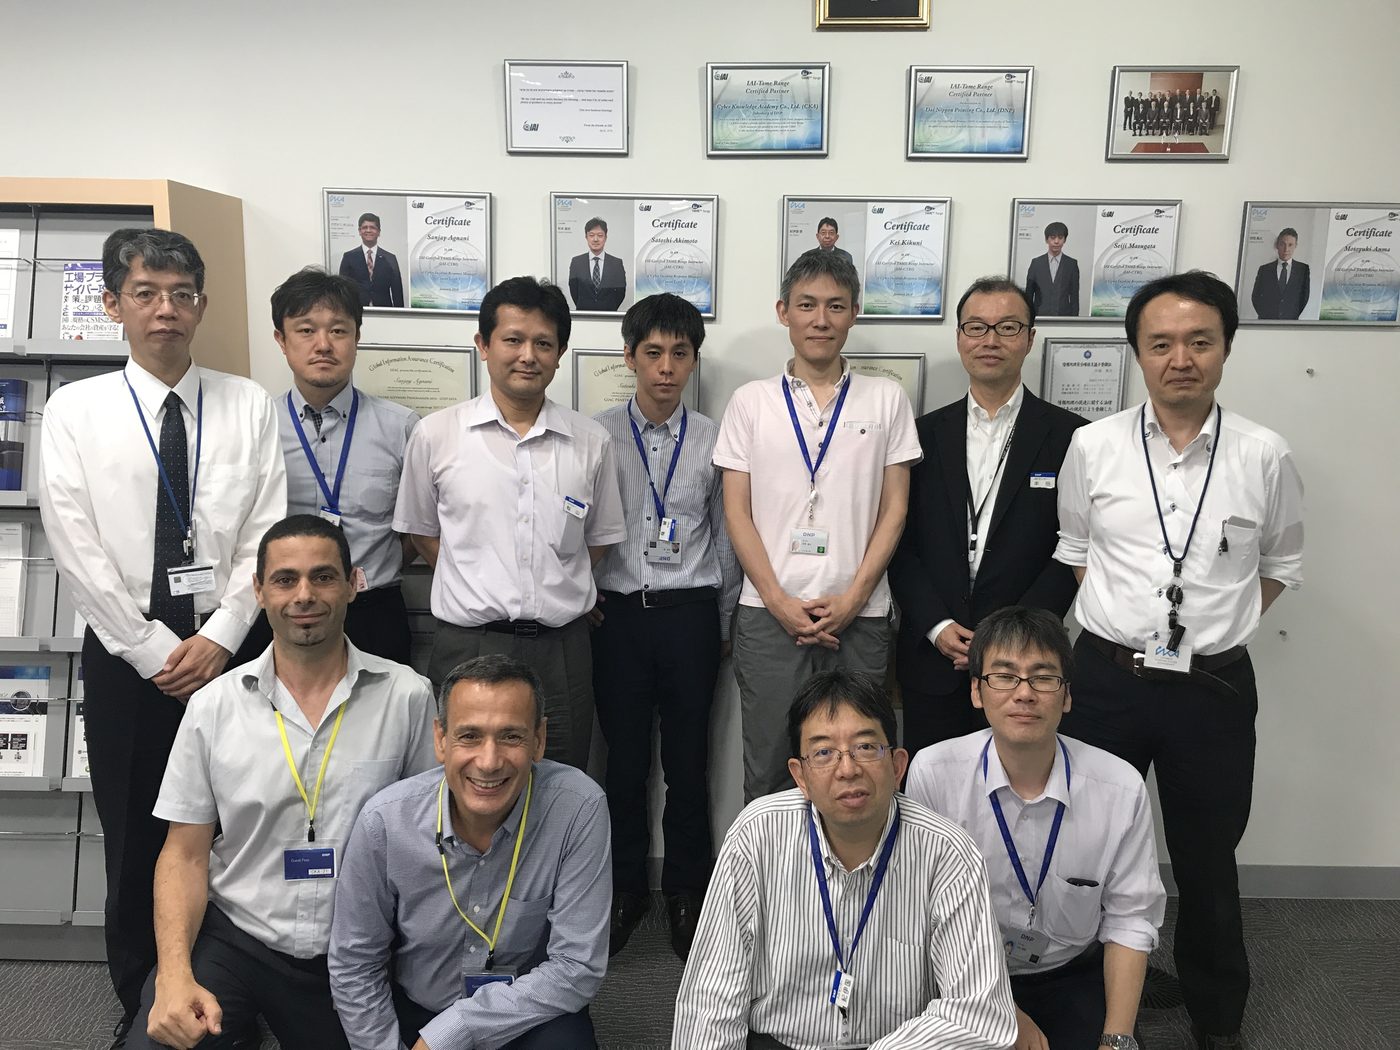
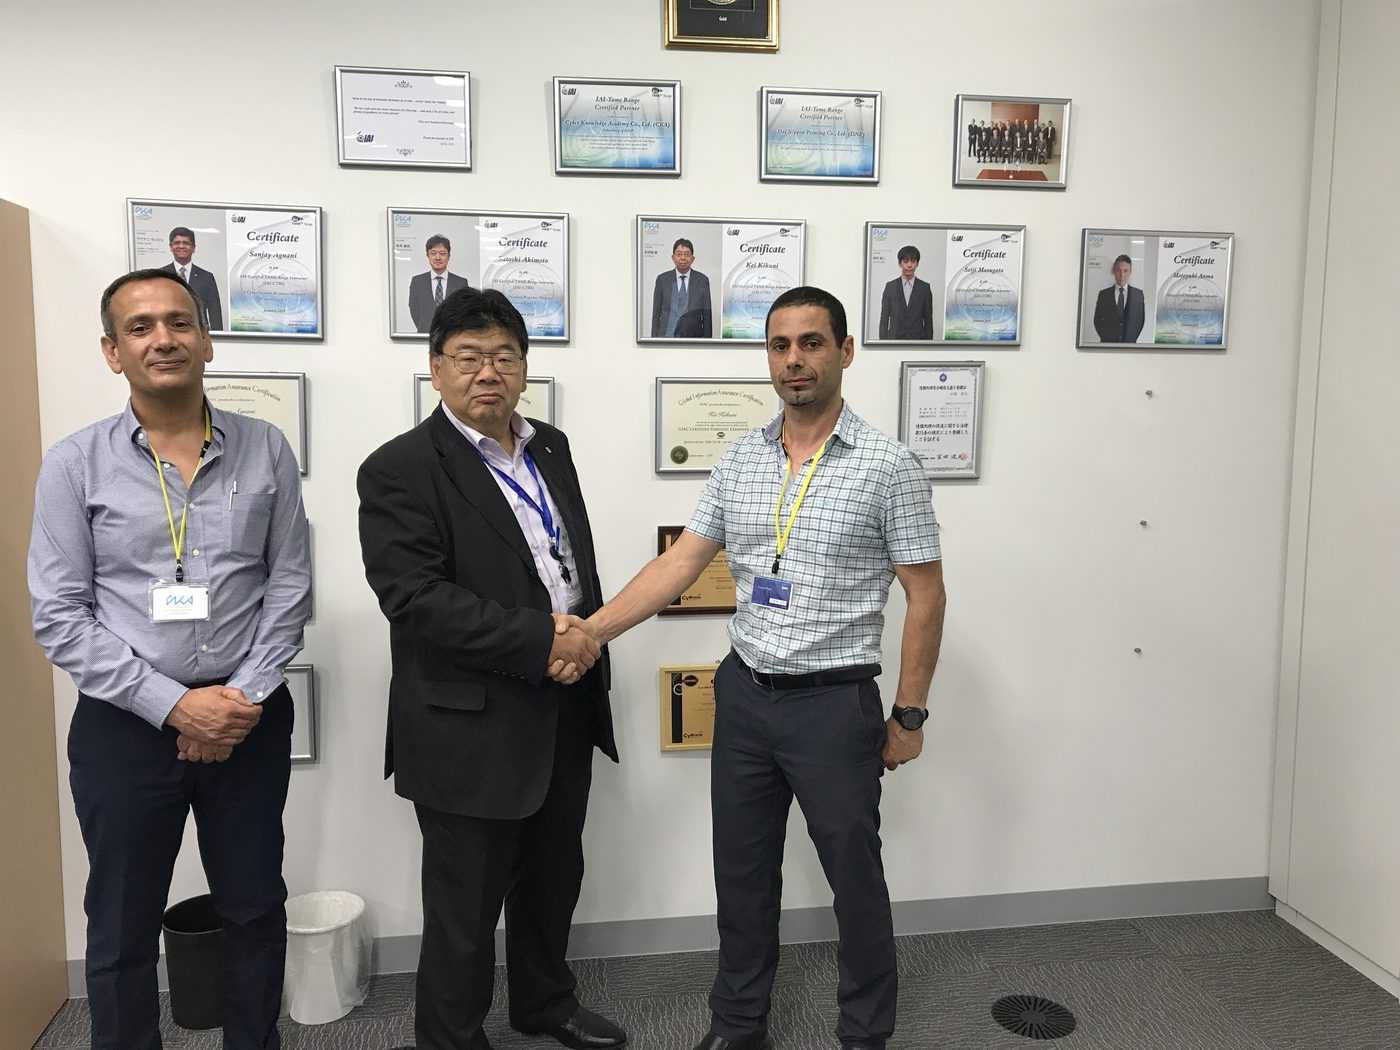
- שבועיים, יפן. גרסה שפותחה עבור גוף ממשלתי ביפן והועברה ל-DNP, שהכשירה בעקבותיה 84 שוטרי סייבר מכל מחוזות המשטרה ביפן. מתמקדת בזיהוי, בתגובה ובהגנה מעשית.
- שבוע, ארגונים. גרסה ממוקדת לצוותי OT ואבטחת מידע בחברות ובתאגידים: עיקרי ה-ICS, מפת האיומים ובקרות ההגנה החשובות באמת, בהתאמה לסביבת הלקוח.
הסילבוס, לפי נושאים
מודול 1: מבוא למערכות בקרה תעשייתיות
- התפתחות ה-ICS והצורך בהגנה; ארכיטקטורת ICS ורכיביה
- סוגי PLC, HMI ו-Historians; מצבי עבודה של בקרים
- יחסי HMI–PLC ותכנות בקרים (מעבדת תכנות Allen-Bradley)
- Historians ומסדי נתונים: תפקיד, ארכיטקטורה ומגמות (מעבדת חיבור HMI ל-Historian)
- תקשורת ופרוטוקולים: Modbus, PCCC, TCP/IP (מעבדת לכידה וניתוח של Modbus)
- מדיניות ותקנים: NIST, NERC CIP, ISA99
מודול 2: איומי סייבר על מערכות בקרה
- נוף האיומים; ההבדל בין איומי IT לאיומי ICS; מקורות פגיעות
- וקטורי תקיפה במערכות אוטומציה ובפרוטוקולים תעשייתיים
- פגיעויות ב-SCADA, ב-HMI וב-Historians, ואיך מגינים עליהם
- מודעות, והגנה פיזית ולוגית על סביבת ה-ICS
מודול 3: תגובה, מניעה וזיהוי
- תוכנית תגובה לאירוע בשבעה שלבים; תרגיל סימולציה
- ארכיטקטורת ICS מאובטחת; כלי הגנה (Firewalls, דיודות, IDS)
- מניעה: ניהול תצורה, Hardening, Application Whitelisting, ניהול טלאים
- ניהול סיכונים, ניהול נכסים, גיבוי ושחזור
- זיהוי: IDS (מעבדת Suricata), SIEM
- מנגנוני הגנה וחקירה; צ'קליסט המלצות אבטחה
מעבדות, לדוגמה
- בניית פרויקט אוטומציה HMI–PLC–Historian עם קונפיגורציית אבטחה
- לכידה וניתוח של Modbus; חיבור HMI ל-Historian
- הקשחת מערכות והגדרת כלי הגנה (Firewalls, דיודות)
- הקמת IDS (Suricata) ו-SIEM; תרגול התקפה והגנה על בקרים אמיתיים
היכן הועבר