Der ICS-Sicherheitskurs
In anderthalb Jahren entwickelt, an Regierungen verkauft, an echten Steuerungen unterrichtet.
Drei Fassungen
- Drei Wochen, Singapur. Die vollständige Fassung, vom Innenministerium gekauft und seit 2015 im nationalen Cyberlabor unterrichtet. Alle drei Module, die Praxislabore und die Trainingskits.
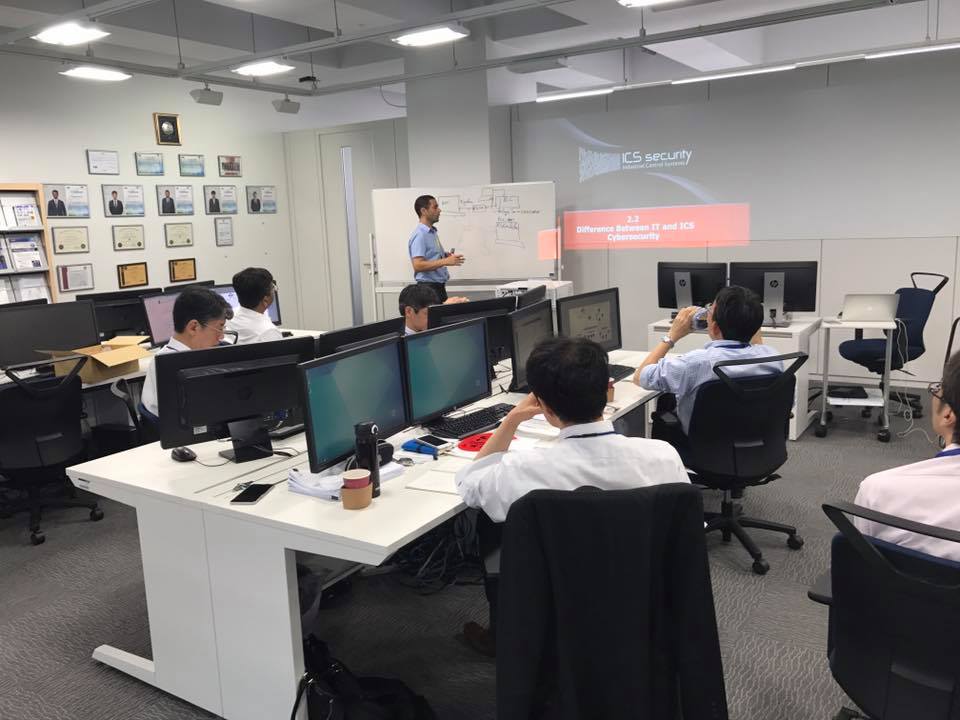
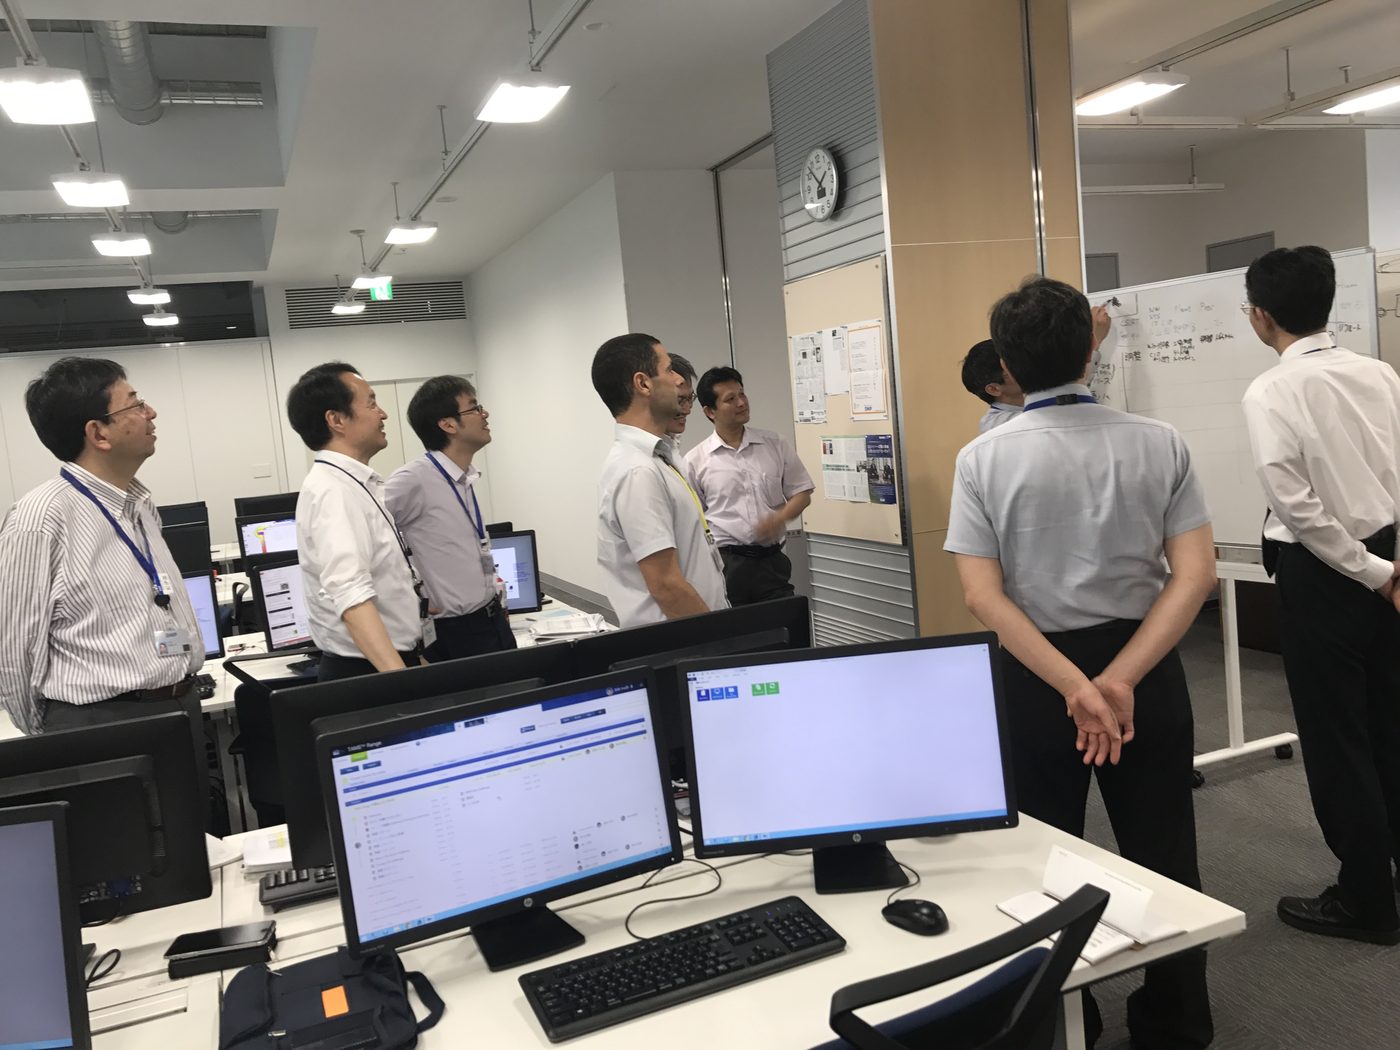
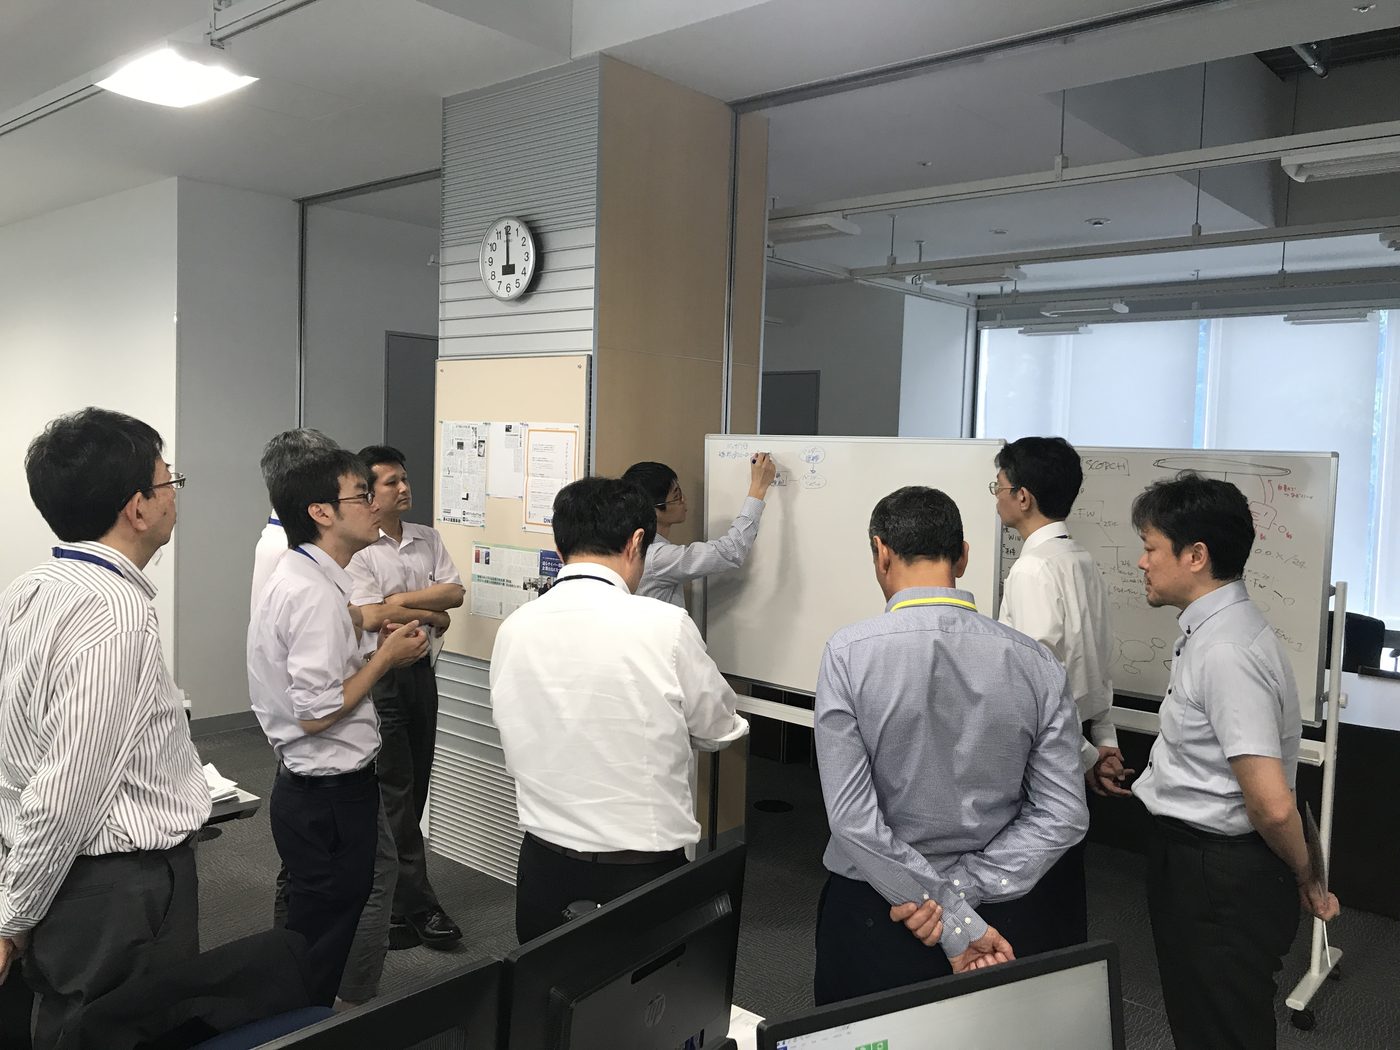
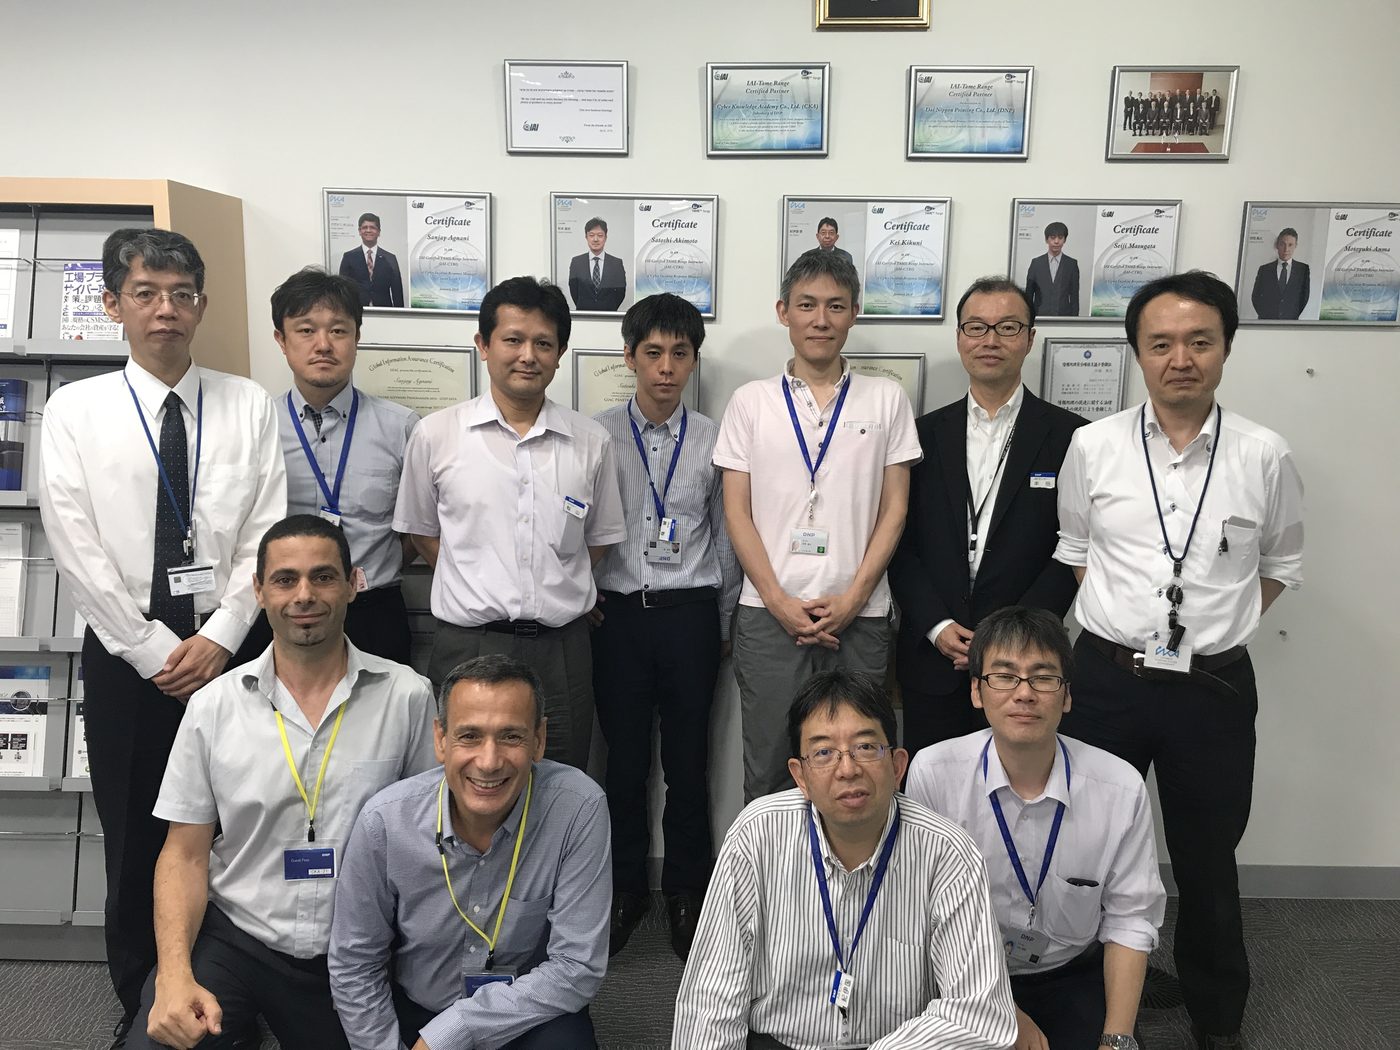
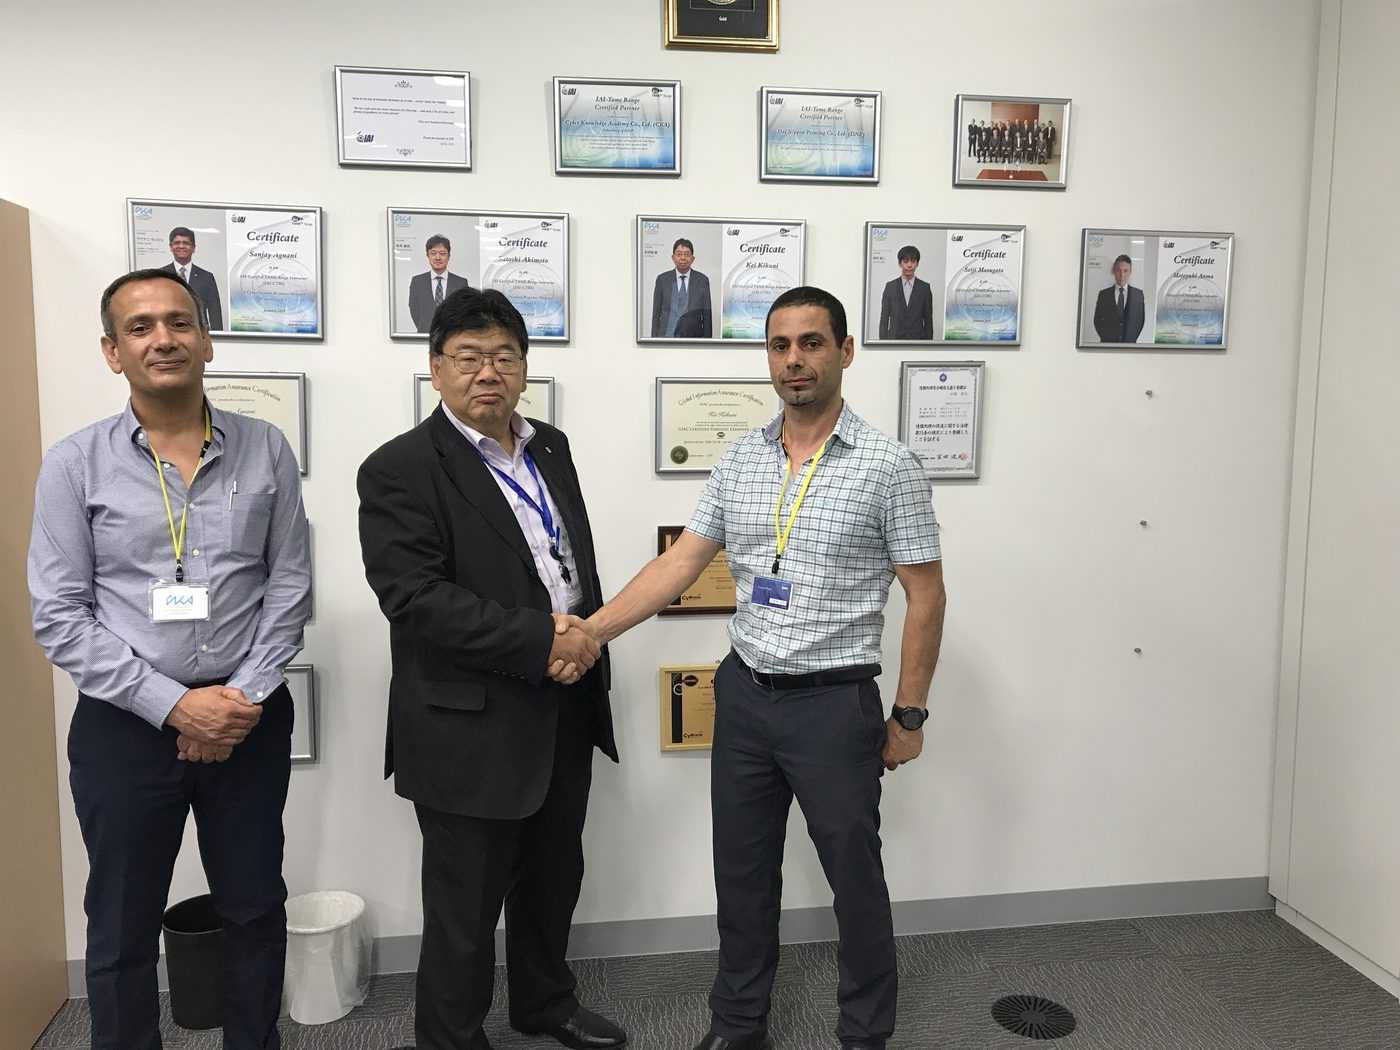
- Zwei Wochen, Japan. Eine Fassung, entwickelt für eine japanische Regierungsbehörde und bei DNP unterrichtet; DNP schulte anschließend 84 Cyber-Polizisten aus allen Polizeipräfekturen Japans. Der Schwerpunkt liegt auf Erkennung, Reaktion und praktischer Verteidigung.
- Eine Woche, Unternehmen. Eine kompakte Fassung für OT- und Sicherheitsteams in Unternehmen und Konzernen: die Grundlagen von ICS, die Bedrohungslage und die entscheidenden Schutzmaßnahmen, angepasst an die Umgebung des Kunden.
Lehrplan nach Themen
Modul 1: Einführung in industrielle Steuerungssysteme
- Wie sich ICS entwickelt haben und warum sie Schutz brauchen; ICS-Architektur und ihre Komponenten
- Arten von SPS, HMI und Historian; Betriebsarten von Steuerungen
- Das Zusammenspiel von HMI und SPS und die Programmierung von Steuerungen (Labor: Allen-Bradley-Programmierung)
- Historians und Datenbanken: Rolle, Architektur und Trends (Labor: HMI an Historian)
- Kommunikation und Protokolle: Modbus, PCCC, TCP/IP (Labor: Modbus mitschneiden und analysieren)
- Richtlinien und Normen: NIST, NERC CIP, ISA99
Modul 2: Cyberbedrohungen für Leitsysteme
- Die Bedrohungslage; wie sich IT-Bedrohungen von ICS-Bedrohungen unterscheiden; Ursachen von Schwachstellen
- Angriffsvektoren in Automatisierungssystemen und industriellen Protokollen
- Schwachstellen in SCADA, HMI und Historian und ihre Abwehr
- Sensibilisierung sowie physischer und logischer Schutz der ICS-Umgebung
Modul 3: Reaktion, Prävention und Erkennung
- Ein Notfallplan in sieben Schritten; Simulationsübung
- Sichere ICS-Architektur; Abwehrwerkzeuge (Firewalls, Dioden, IDS)
- Prävention: Konfigurationsmanagement, Härtung, Application Whitelisting, Patch-Management
- Risikomanagement, Asset-Management, Sicherung und Wiederherstellung
- Erkennung: IDS (Labor mit Suricata), SIEM
- Abwehr- und Untersuchungsmechanismen; eine Sicherheits-Checkliste
Labore, zum Beispiel
- Aufbau eines Automatisierungsprojekts aus HMI, SPS und Historian mit Sicherheitskonfiguration
- Modbus mitschneiden und analysieren; ein HMI an einen Historian anbinden
- Systeme härten und Abwehrwerkzeuge konfigurieren (Firewalls, Dioden)
- Ein IDS (Suricata) und ein SIEM aufsetzen; echte Steuerungen angreifen und verteidigen
Wo der Kurs unterrichtet wurde