El curso de seguridad ICS
Escrito a lo largo de año y medio, vendido a gobiernos, impartido sobre controladores reales.
Tres versiones
- Tres semanas, Singapur. La versión completa, adquirida por el Ministerio del Interior e impartida desde 2015 en el laboratorio nacional de ciberseguridad. Los tres módulos, los laboratorios prácticos y los kits de formación.
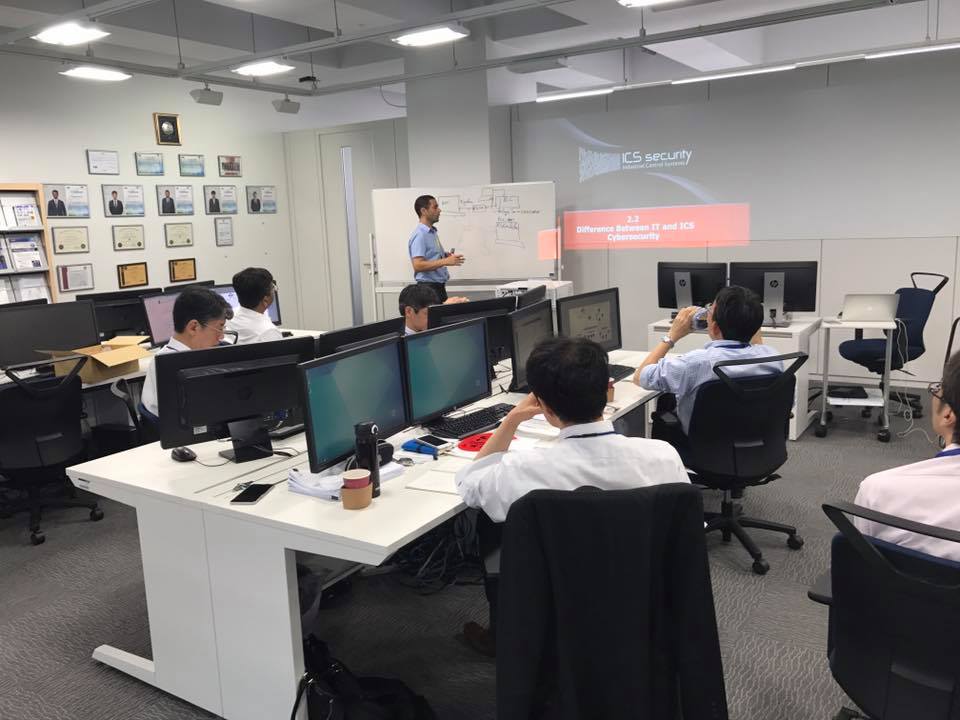
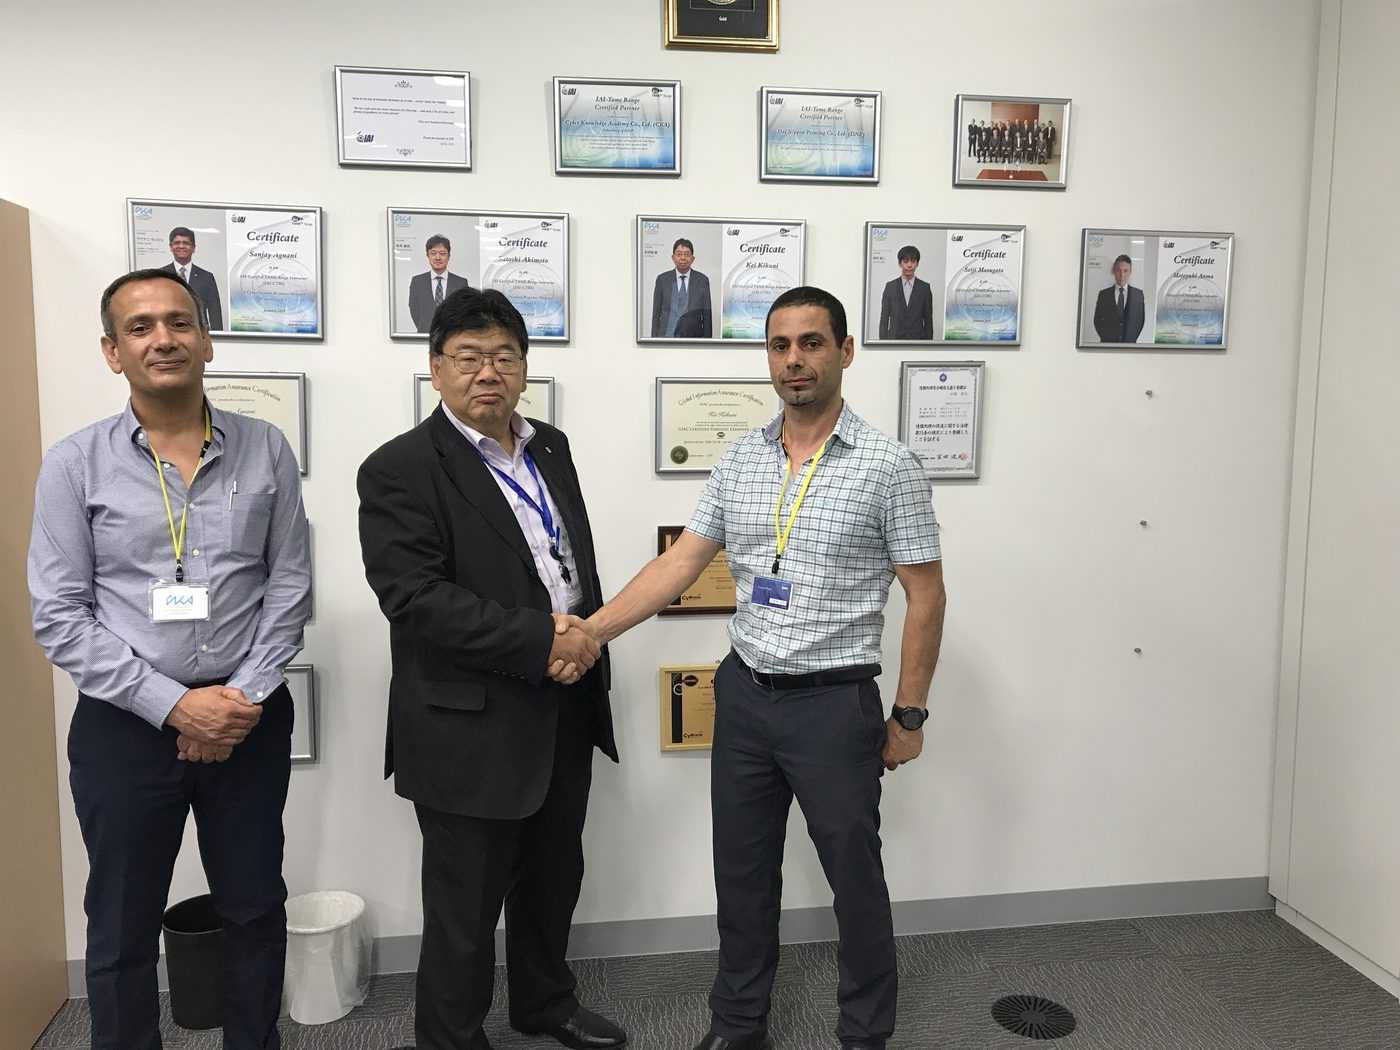
- Dos semanas, Japón. Una versión desarrollada para un organismo gubernamental japonés e impartida a DNP, que después formó a 84 agentes de ciberpolicía de todas las prefecturas de Japón. Se centra en la detección, la respuesta y la defensa práctica.
- Una semana, empresas. Una versión concentrada para equipos de OT y de seguridad de empresas y corporaciones: lo esencial de ICS, el mapa de amenazas y los controles que importan, adaptada al entorno del cliente.
Temario, por temas
Módulo 1: Introducción a los sistemas de control industrial
- Cómo evolucionaron los ICS y por qué necesitan defensa; arquitectura ICS y sus componentes
- Tipos de PLC, HMI e historiador; modos de funcionamiento de los controladores
- La relación HMI–PLC y la programación de controladores (laboratorio de programación Allen-Bradley)
- Historiadores y bases de datos: función, arquitectura y tendencias (laboratorio de HMI a historiador)
- Comunicaciones y protocolos: Modbus, PCCC, TCP/IP (laboratorio de captura y análisis de Modbus)
- Políticas y normas: NIST, NERC CIP, ISA99
Módulo 2: Ciberamenazas para los sistemas de control
- El panorama de amenazas; en qué se diferencian las amenazas de IT y de ICS; fuentes de vulnerabilidad
- Vectores de ataque en sistemas de automatización y protocolos industriales
- Vulnerabilidades de SCADA, HMI e historiadores, y cómo defenderlos
- Concienciación, y protección física y lógica del entorno ICS
Módulo 3: Respuesta, prevención y detección
- Un plan de respuesta a incidentes en siete pasos; ejercicio de simulación
- Arquitectura ICS segura; herramientas defensivas (firewalls, diodos, IDS)
- Prevención: gestión de la configuración, hardening, listas blancas de aplicaciones, gestión de parches
- Gestión de riesgos, gestión de activos, copias de seguridad y restauración
- Detección: IDS (laboratorio de Suricata), SIEM
- Mecanismos de defensa e investigación; una lista de verificación de seguridad
Laboratorios, por ejemplo
- Construir un proyecto de automatización HMI–PLC–historiador con una configuración de seguridad
- Capturar y analizar Modbus; conectar un HMI a un historiador
- Hardening de sistemas y configuración de herramientas defensivas (firewalls, diodos)
- Poner en marcha un IDS (Suricata) y un SIEM; atacar y defender controladores reales
Dónde se ha impartido