אילן שעיה
מתכנן מערכות בקרה ויועץ הגנת סייבר ל-OT בתשתיות קריטיות. ניסיון בינלאומי: עשרים שנה של מפעלים, רשתות חשמל וממשלות; מ-2013 בהגנת סייבר למערכות בקרה.
צרו קשראני מתכנן את מערכות הבקרה שמפעילות תחנות כוח, מתקני מים, קמפוסים ורשתות שיווק, ואת ארכיטקטורת הסייבר ששומרת עליהן פועלות. מ-2013 אני גם מגן עליהן.
מי. מייסד ומנכ"ל SmartLogic (בקרה ואוטומציה) ו-ICS Security (הגנת סייבר למערכות בקרה). B.Sc. במדעי המחשב ומתמטיקה בהצטיינות, לימודי MBA, Certified SCADA Security Architect, והסמכת IEI של Belden.
מה. תכנון מערכות בקרה, ממכונה בודדת ועד שלוש מאות אתרים; ארכיטקטורת הגנה ל-OT לפי NIST SP 800-82, NERC CIP ו-ISA/IEC 62443; סקרי סיכונים בכלים שפיתחתי; ושני מוצרים מוגנים בפטנט, SPARTA ו-GRAPHENE.
איפה. בארץ: משרד הביטחון, כימיקלים לישראל, מכון ויצמן, שופרסל ודלק. בעולם: אנרג'יסה בטורקיה; משרד הפנים של סינגפור ויחידות הסייבר של משטרת יפן, שרכשו את הקורס שלי; ותשע תחנות משנה בגאנה שפועלות עם GRAPHENE.
קשר. mail@ilanshaya.com או 054-777-7772. עבודה מסווגת נדונה בפגישה אישית. שיחה ראשונה ללא עלות ונמשכת חצי שעה.
במספרים
- 20
- שנים של תכנון מערכות בקרה למפעלים, קמפוסים, בסיסים ורשתות שיווק.
- 2013
- השנה שבה עברתי מבניית מערכות בקרה להגנה עליהן.
- 300
- סניפי סופרמרקט שפועלים עם מערכת בקרה ואנרגיה מרכזית אחת שתכננתי.
- 500+
- בקרים בקמפוסים של מכון ויצמן.
- 9
- תחנות משנה של חשמל בגאנה ש-GRAPHENE משגיחה עליהן.
- 84
- שוטרי סייבר ביפן שהוכשרו בקורס שלי.
לתכנן.להגן.
ואז להוכיח את זה לרגולטור. חמישה שירותים, אדם אחד: המהנדס ששרטט את רשת הבקרה הוא גם זה שחותם על תוכנית ההגנה ועל דוח הסיכונים.
כל השירותיםהקשחת מפעל, שכבה אחר שכבה
זה הסדר שבו אני מוסיף הגנות לרשת בקרה. גררו את המחוון, או לחצו על שלב, וראו איך המפעל משתנה.
- רשת שטוחה מחשבי המשרד, שרת ה-HMI והבקרים חולקים רשת אחת. מחשב נייד אחד שנפל בפישינג יכול לכתוב ישירות ל-PLC.
- הפרדה בין IT ל-OT המפעל מקבל רשת משלו, ו-DMZ מפריד בינה לבין רשת המשרד. שום רכיב בצד הארגוני לא מדבר ישירות עם בקר.
- Firewalls תעשייתיים ודיודת מידע כל תעבורה לרשת הבקרה עוברת דרך Firewall שמבין Modbus, ומידע יוצא מהמפעל רק דרך דיודה חד-כיוונית.
- זיהוי חדירות פסיבי חיישן GRAPHENE בכל VLAN לומד את התעבורה התקינה ומתריע על סריקת פורטים, שינוי Firmware או נכס לא מוכר, בלי לגעת בתהליך.
- הגנה על ה-HMI עצמו SPARTA יושב על שרת ה-HMI ומוודא שכל פקודה הגיעה ממפעיל אנושי, ולא מנוזקה שכבר נמצאת בפנים.
- תרגול האירוע תוכנית תגובה בשבעה שלבים, גיבויים שבאמת משתחזרים, ותרגיל עם האנשים שיפעילו אותה בשלוש לפנות בוקר.
איפה עבדתי
תהליכים שונים, אותה בעיה: ציוד שנבנה לפעול עשרות שנים, ומחובר לרשתות שמעולם לא נועדו להגיע אליו.
- חשמל ורשתותתחנות כוח בישראל, תחנות הידרו בטורקיה, תחנות משנה בגאנה
- ביטחוןמתקני משרד הביטחון, בסיסי צה"ל, מתקני בדיקה ומנהרות רוח
- מיםמתקני מים, התפלה ו-RO; רשות המים הלאומית של סינגפור
- נפט, גז ונמליםמתקן הגז של דלק; SPARTA בנמל אשדוד
- קמפוסים ומחקרמעל 500 בקרים במכון ויצמן
- קמעונאות ומבניםמערכת בקרה ואנרגיה אחת ל-300 סניפי שופרסל
- פארמה ותעשיות תהליךבקרת אצווה לפי ISA-88 עם דרישות FDA ו-GAMP
איך מתנהל פרויקט
כל התקשרות עוברת את אותם ארבעה שלבים, בין שמדובר בתחנת שאיבה אחת ובין שברשת חשמל לאומית. מהשיחה הראשונה ועד התרגיל האחרון, אתם מדברים עם המהנדס שעושה את העבודה.
הקשבה
שיחה של חצי שעה, ללא עלות, על האתר, על מה שמדאיג אתכם ועל מה שהרגולטור מצפה לו. אם האתר מסווג, ניפגש פנים אל פנים, ו-NDA נחתם קודם לכול.
מיפוי
ביקור באתר ומיפוי מלא: כל בקר, HMI, Historian, מתג, Firewall וקישור מרוחק, וכל נתיב שתוקף יכול לעבור ביניהם. שום דבר לא מותקן, ואין שום נגיעה בתהליך.
תכנון
ארכיטקטורת הבקרה, הסגמנטציה ואמצעי ההגנה, כתובים כמפרטים שקבלן יכול לתמחר ולבנות, וממופים סעיף אחר סעיף ל-NIST SP 800-82, NERC CIP או IEC 62443.
מסירה ותרגול
אני מפקח על היישום, מכשיר את המפעילים ואת צוות ה-IT, ומריץ את תרגיל האירוע הראשון עם האנשים שיהיו בכוננות כשמשהו יקרה.
עבודות נבחרות
- משרד הביטחון, מתקנים ובסיסים בקרה, תקשורת וארכיטקטורה
- מתקני בדיקה בתעשייה הביטחונית תכנון בקרה ותקשורת
-
סביבת הבדיקות SIIRD להתקפה והגנה
מו"פ, ישראל–סינגפור
2019
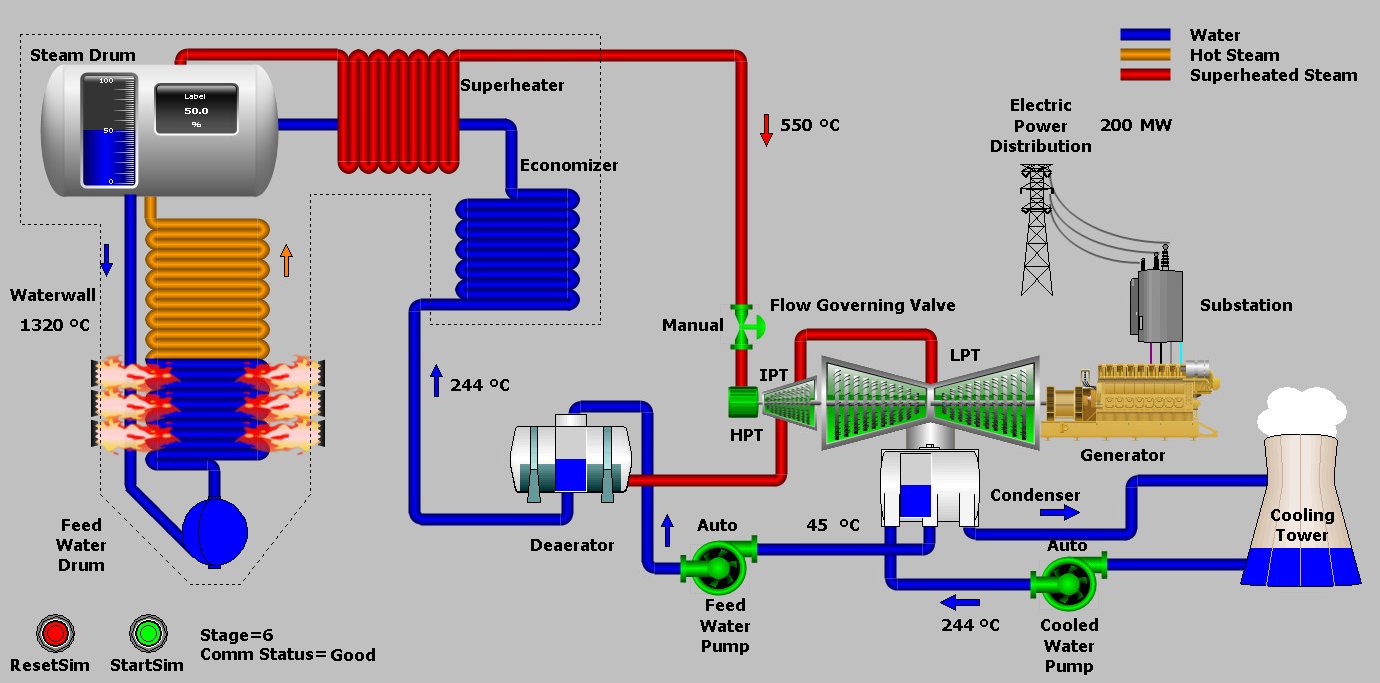
-
תשע תחנות משנה, גאנה
הטמעת GRAPHENE
2018
- תחנות הכוח של כימיקלים לישראל סקר סיכונים 2018
- תחנות הידרו-אלקטריות של אנרג'יסה, טורקיה סקר סיכונים בעקבות תקיפה 2017
- מתקן הגז של דלק סקר סיכונים 2016
- משרד הפנים של סינגפור קורס אבטחת ICS בן שלושה שבועות 2015
- יפן, יחידות הסייבר של המשטרה דרך DNP קורס אבטחת ICS בן שבועיים
- מכון ויצמן למדע יועץ בקרה בכיר, מעל 500 בקרים
- שופרסל, 300 סניפים מערכת בקרה ואנרגיה מרכזית
השנים מוצגות היכן שמותר לפרסם אותן. כל הפרויקטים בפירוט.
שתי אותיות, שני עולמות
ב-IT, סודיות המידע קודמת לכול, ואפשר לעדכן שרת עוד הלילה. ב-OT, זמינות ובטיחות קודמות לכול, בקר יכול לפעול עשרים שנה, ואתחול אחד יכול לעצור מפעל. כל תכנון שלי מתחיל מההבדל הזה.
טכנולוגיית מידע: הסודיות קודמת.
טכנולוגיה תפעולית: הזמינות קודמת.
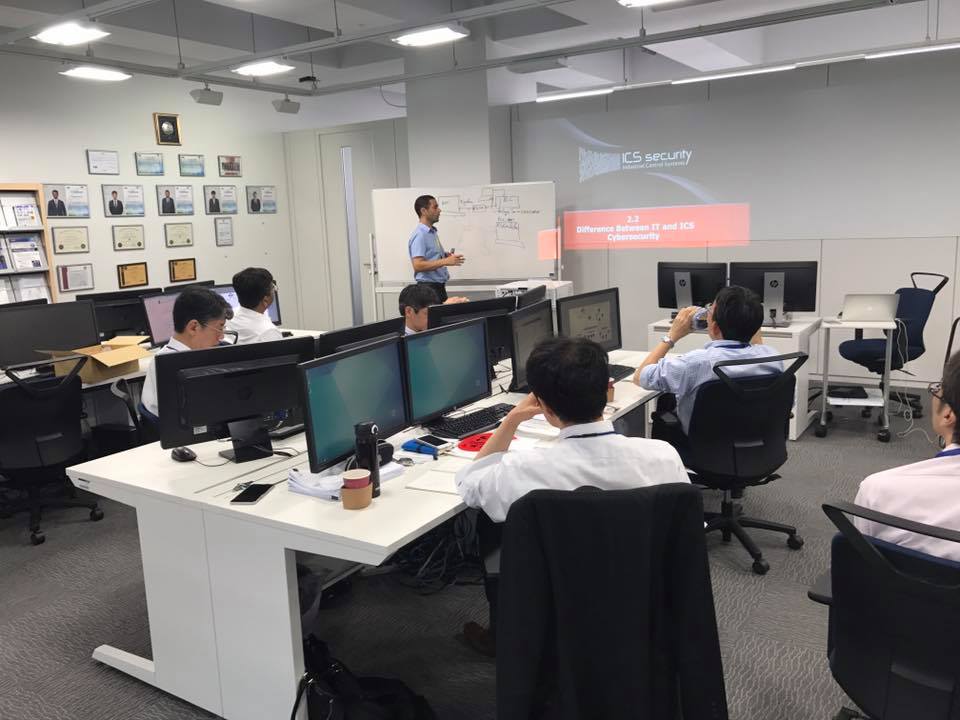
מלמד את שומרי רשת החשמל
כתבתי את הקורס להגנה על תשתיות קריטיות במשך שנה וחצי ומכרתי אותו לממשלות. משרד הפנים של סינגפור מפעיל את הגרסה בת שלושת השבועות. ביפן, גרסה בת שבועיים הכשירה את הקצינים שהכשירו אחר כך 84 שוטרי סייבר מכל מחוזות המשטרה.
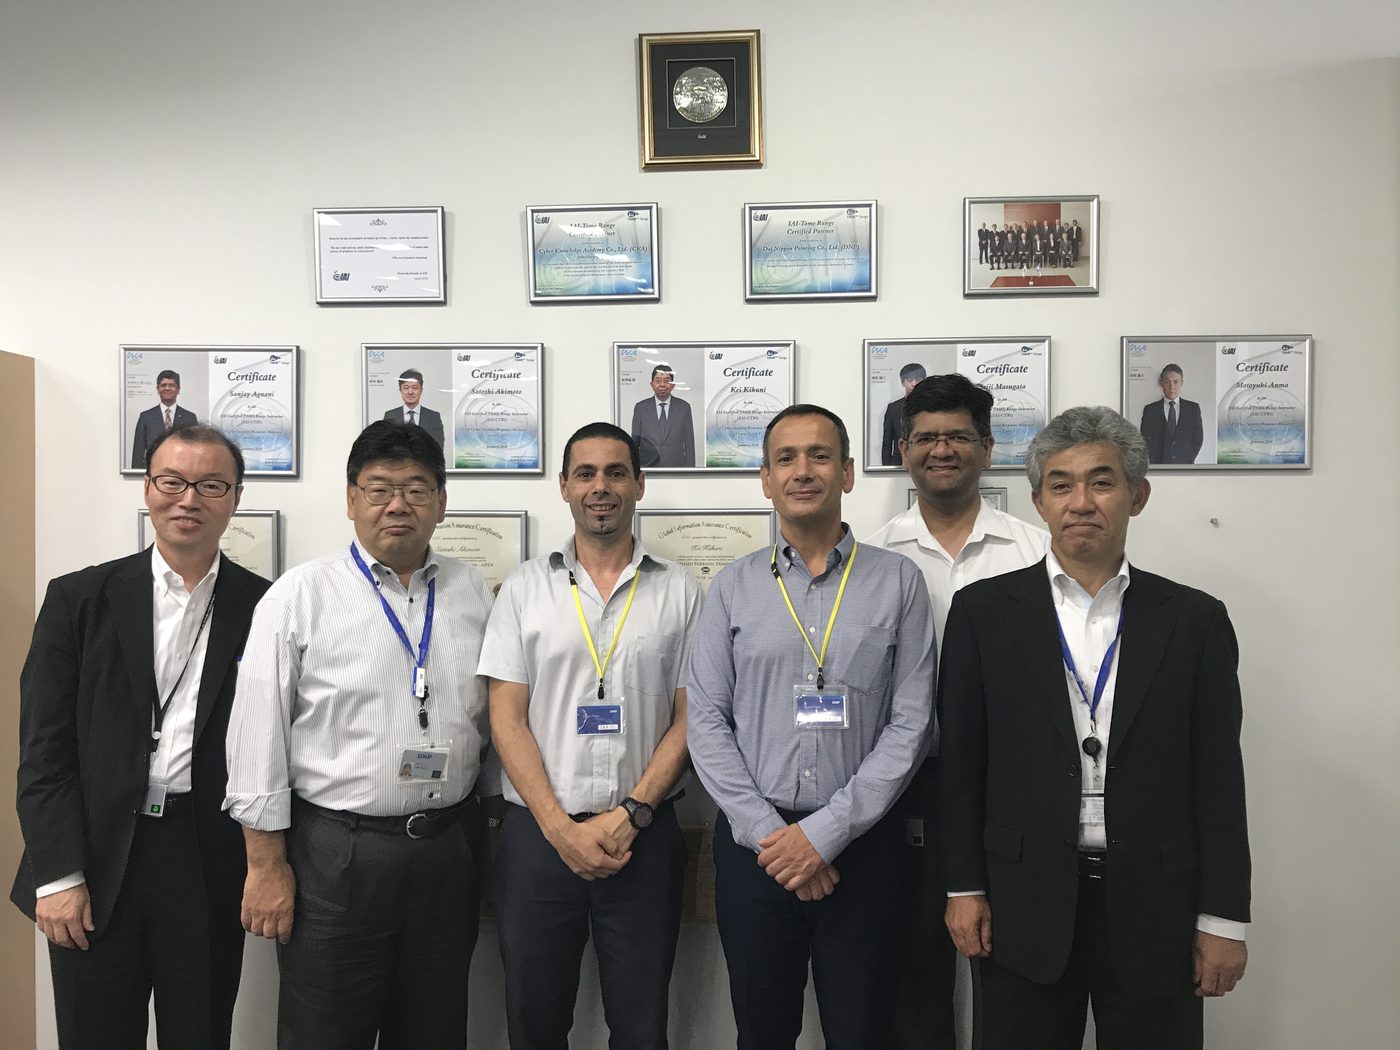
במעבדות, כל משתתף תוקף בקר אמיתי ואחר כך מגן עליו. התעודות על הקיר ביפן שייכות לקצינים שהמשיכו ללמד את הקורס בעצמם.
הקורס והסילבוס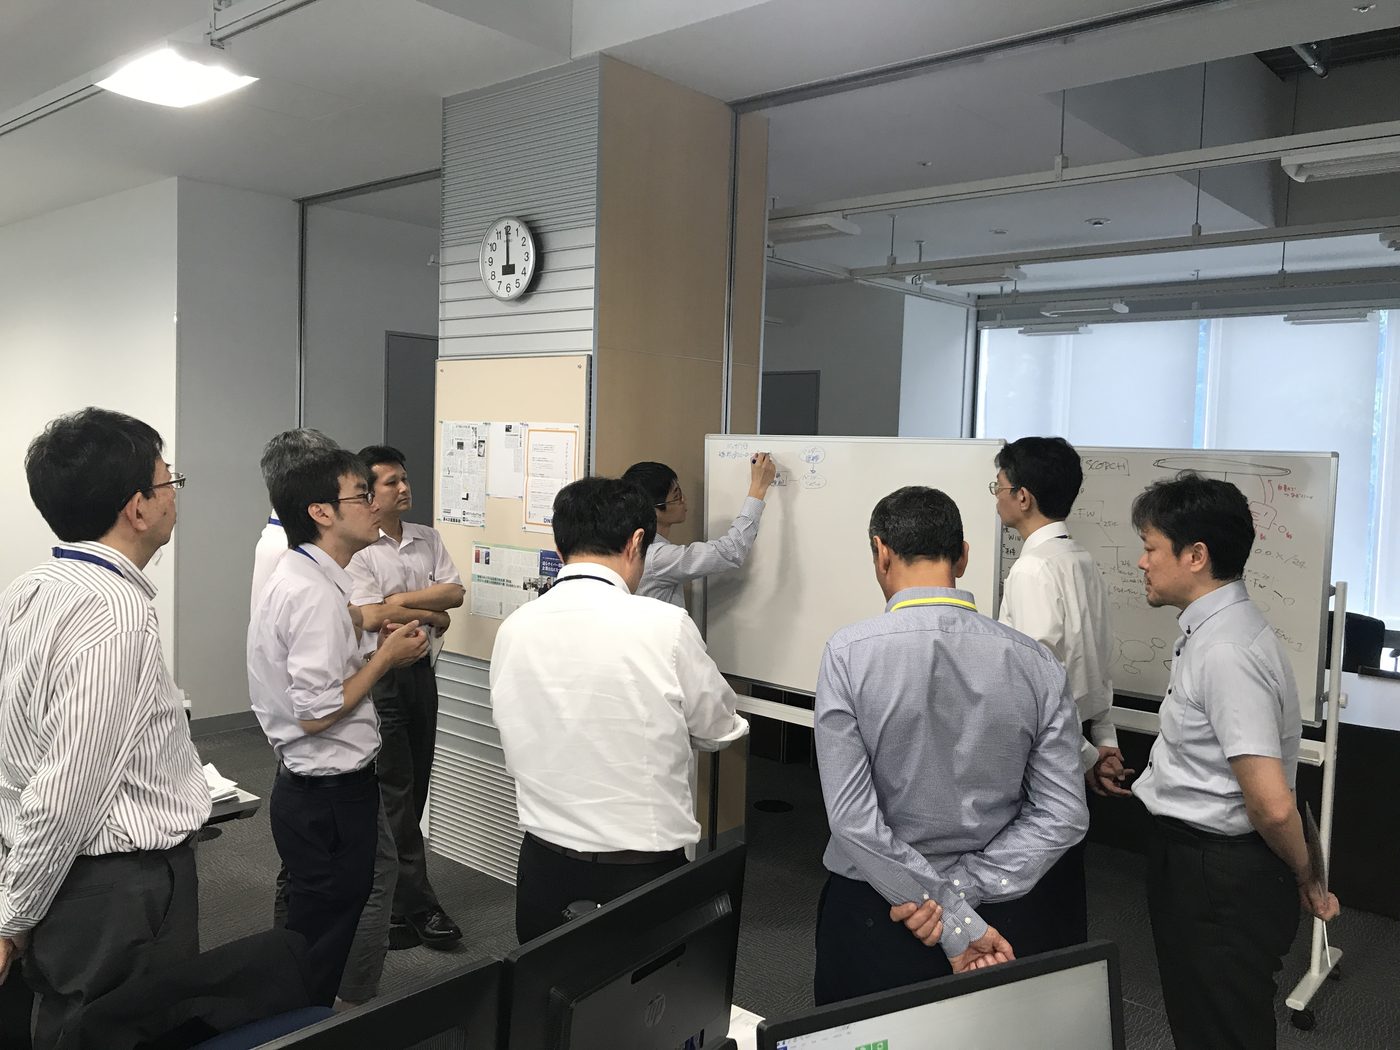
שני מוצרים שבניתי, פטנט אחד
GRAPHENE היא מערכת זיהוי חדירות פסיבית וללא סוכנים (Agentless) לרשתות SCADA. היא יושבת בכל VLAN, לומדת איך נראית התנהגות תקינה, ומתריעה על סריקת פורטים, שינוי Firmware, רכיב לא מוכר או מתקפת מניעת שירות, בלי לגעת בתהליך אף פעם.
SPARTA, פטנט US 11,621,972 B2, פועל על שרת ה-HMI עצמו. הוא משלב מניעת חדירות וזיהוי חדירות עם בינה מלאכותית כדי לוודא שכל פקודה הגיעה ממפעיל אנושי ולא מתוכנה זדונית, בלי להתקין שום רכיב חדש ברשת הבקרה.
מוצרים ופטנטים

בעיתונותועל הבמה
| שנה | כותרת | פרסום | סוג |
|---|---|---|---|
| 2024 | פריצת דרך בהגנה על תשתיות קריטיותניסוי במערכת Aurelius AI, שזיהתה אנומליות בפקודות ובפרוטוקולים תעשייתיים שמערכות מסורתיות לא זיהו. | דה-מרקר, מגזין סייבר | כתבה |
| 2023 | AI כמגן סייבר לתשתיות קריטיותשימוש בבינה מלאכותית לזיהוי איומים, תעבורה זדונית ותוכנות זדוניות במערכות בקרה. | דה-מרקר, מגזין סייבר | מאמר דעה מאת אילן שעיה |
| 2022 | איך הפכו חברות הבקרה לחברות היי-טק?על הטרנספורמציה הדיגיטלית של חברות הבקרה, גיוס כוח אדם טכנולוגי והצורך בהגנת סייבר. | דה-מרקר, מוסף סייבר | ראיון |
| מגזין סייבר 2022גיליון מיוחד על הגנת סייבר, מערכות בקרה ותשתיות קריטיות. | הארץ | מגזין | |
| 2021 | פרצה במחשבי רשות המסיםאיתור פרצה שאפשרה גישה לפרטי מאות אלפי נישומים. | Ynet | חדשות |
| מומחי סייבר: פרצנו לרוב האוניברסיטאות בישראלחוקרי ICS Security איתרו פרצות משמעותיות ב-17 מתוך 20 מוסדות אקדמיים: חשיפת מידע, שינוי מבחנים וציונים וגישה לסיסמאות. | Ynet | חדשות | |
| ההאקרים מכוונים למערכות הבקרה; בנמל אשדוד נערכיםנמל אשדוד בחר ב-SPARTA להגנת מערכת הבקרה שלו, וכך המערכת מזהה ומונעת התקפות מתוך שרתי ה-HMI. | דה-מרקר, מגזין סייבר | כתבה | |
| 2020 | The 10 commandments of cybersecurityבאנגלית. עשרה עקרונות מעשיים להגנת רשתות SCADA ונכסים תעשייתיים, על בסיס הרצאה של אילן שעיה. | Automation World | מאמר |
| 10 commandments of protecting your network and assetsבאנגלית. אתגרי ההגנה במערכות בקרה, צעדי הגנה לבעלי מתקנים ולאינטגרטורים, והצגת SPARTA. | Inductive Automation, ICC 2020 | הרצאה בכנס | |
| Protecting your control system from cyber attacksבאנגלית. סיכונים ברשתות OT, נתיבי חדירה נפוצים, אמצעי מניעה ו-SPARTA. | Inductive Automation | פודקאסט | |
| 2018 | הגנת סייבר לתחנות משנה בגאנההטמעת GRAPHENE בתשע תחנות משנה, לניטור רשתות הבקרה, זיהוי חדירות וניתוח פרוטוקולים תעשייתיים. | ישראל דיפנס | כתבה |
| 2015 | אורח כבוד | GovWare, סינגפור | כנס |
שאלות שלקוחות שואלים
אתה מתכנן מערכות בקרה, או רק מאבטח אותן?
גם וגם, וזה בדיוק העניין. אני מתכנן מערכות בקרה כבר עשרים שנה ומגן עליהן מ-2013, ולכן תכנון ההגנה מתאים לתהליך במקום להילחם בו. לקוחות רבים פונים אליי בשביל אחד התחומים ונשארים גם בשביל השני.
אפשר לעבוד איתך באתרים מסווגים או ביטחוניים?
כן. תכננתי מערכות בקרה ותקשורת למשרד הביטחון, לבסיסי צה"ל ולתעשייה הביטחונית. פרטי העבודה הזו נמסרים בפגישה אישית, בכפוף למגבלות הסיווג.
תמכור לנו את המוצרים שלך?
רק אם הם התשובה הנכונה. SPARTA ו-GRAPHENE הם פיתוחים שלי, ואני אומר זאת במפורש כשהם מתאימים. התכנון עצמו נכתב כך שכל ספק מוסמך יוכל להגיש עליו הצעה.
לפי אילו תקנים אתה עובד?
NIST SP 800-82, NERC CIP ו-ISA/IEC 62443 (לשעבר ISA99), ובפארמה ISA-88 עם דרישות FDA ו-GAMP. כל המלצה בדוח מפנה לסעיף בתקן שהיא עונה עליו.
אתה עובד גם מחוץ לישראל?
כן. פרויקטים וקורסים הביאו אותי לסינגפור, ליפן, לטורקיה ולגאנה, ואני עובד גם באנגלית. את הקריאה והכתיבה אפשר לעשות מרחוק; ביקור באתר הוא חלק מכל סקר.
כמה עולה שיחה ראשונה?
כלום. שיחה ראשונה נמשכת כחצי שעה, ובסופה תדעו אם אני האדם המתאים ומה יכול להיות היקף עבודה ראשון הגיוני.
- אימייל
- mail@ilanshaya.com
- טלפון ו-WhatsApp
- 054-777-7772
- linkedin.com/in/ilanshaya