La formation sécurité ICS
Écrite en un an et demi, vendue à des gouvernements, enseignée sur de vrais automates.
Trois versions
- Trois semaines, Singapour. La version complète, achetée par le ministère de l’Intérieur et enseignée depuis 2015 au laboratoire cyber national. Les trois modules, les travaux pratiques et les kits de formation.
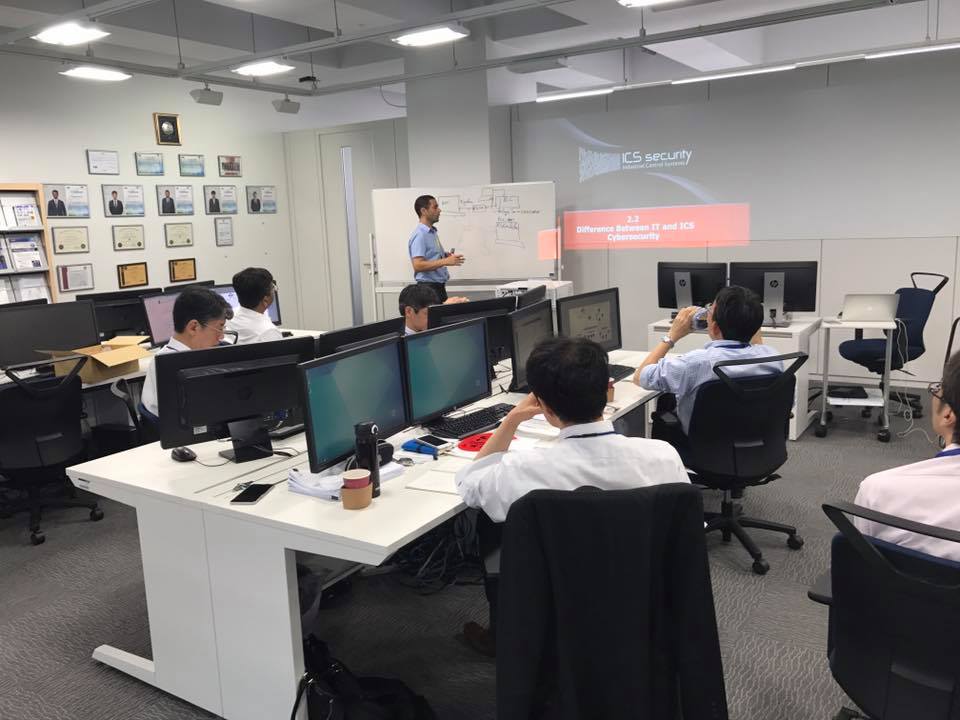
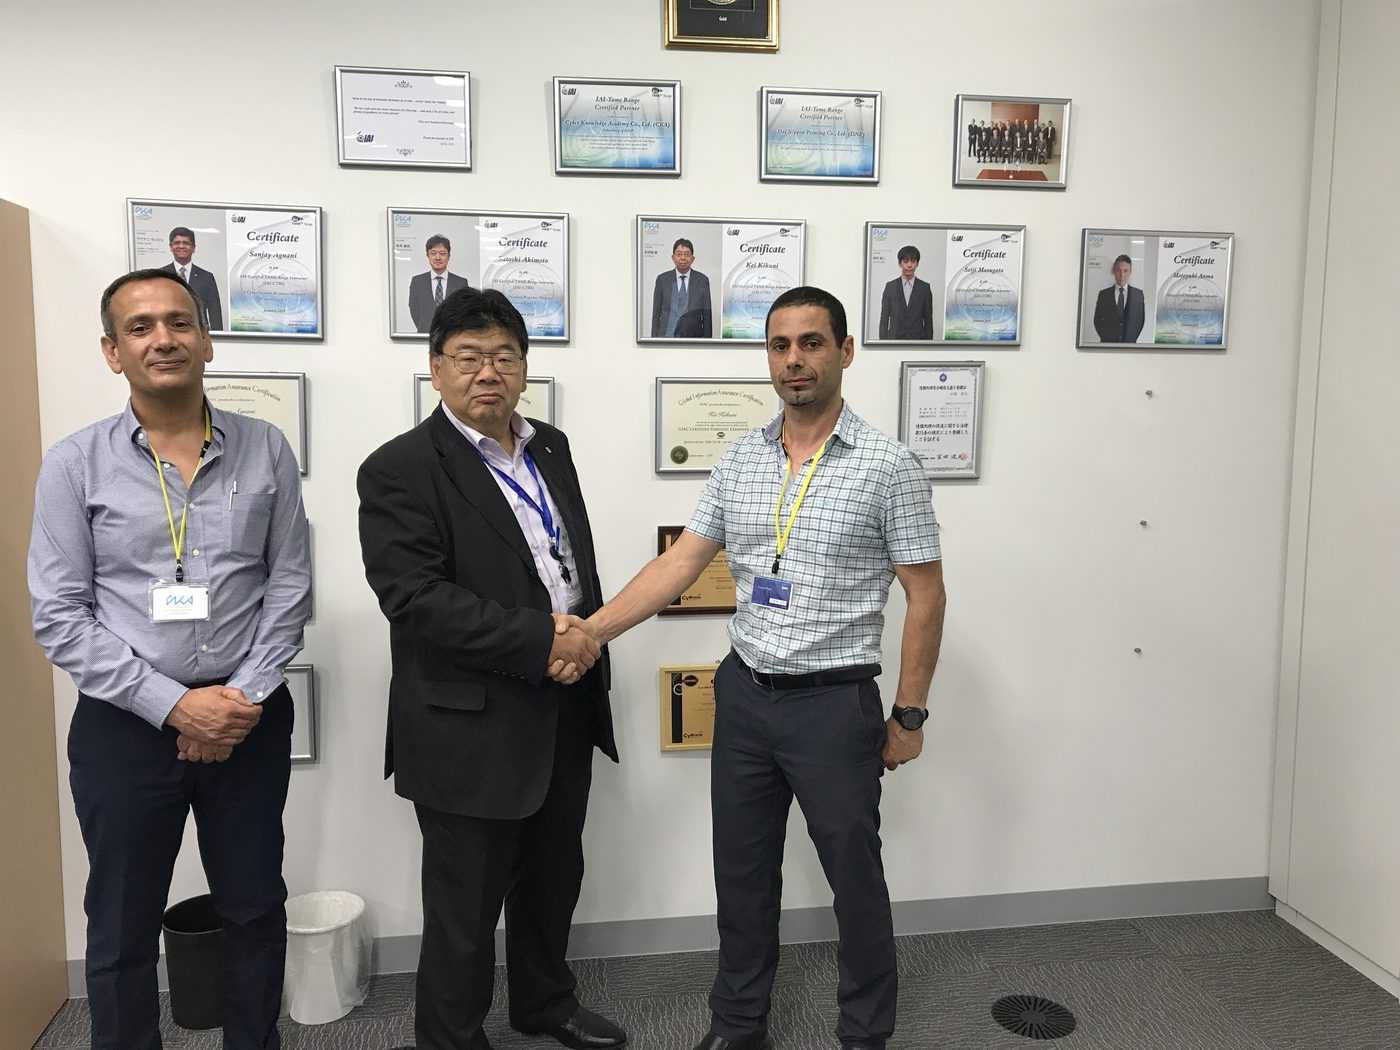
- Deux semaines, Japon. Une version développée pour un organisme public japonais et enseignée à DNP, qui a ensuite formé 84 officiers de la police cyber venus de toutes les préfectures de police du Japon. Elle se concentre sur la détection, la réponse et la défense concrète.
- Une semaine, entreprises. Une version ciblée pour les équipes OT et sécurité des entreprises et des grands groupes : l’essentiel de l’ICS, la carte des menaces et les mesures qui comptent, adaptés à l’environnement du client.
Programme, par thème
Module 1 : Introduction aux systèmes de contrôle industriels
- L’évolution des ICS et pourquoi il faut les défendre ; l’architecture ICS et ses composants
- Types d’automates (PLC), de HMI et d’historians ; modes de fonctionnement des automates
- La relation HMI–PLC et la programmation des automates (TP de programmation Allen-Bradley)
- Historians et bases de données : rôle, architecture et tendances (TP HMI vers historian)
- Communications et protocoles : Modbus, PCCC, TCP/IP (TP de capture et d’analyse Modbus)
- Politiques et normes : NIST, NERC CIP, ISA99
Module 2 : Les cybermenaces sur les systèmes de contrôle
- Le paysage des menaces ; en quoi les menaces IT diffèrent des menaces ICS ; les sources de vulnérabilité
- Vecteurs d’attaque dans les systèmes d’automatisme et les protocoles industriels
- Vulnérabilités SCADA, HMI et historian, et comment s’en défendre
- Sensibilisation, et protection physique et logique de l’environnement ICS
Module 3 : Réponse, prévention et détection
- Un plan de réponse aux incidents en sept étapes ; exercice de simulation
- Architecture ICS sécurisée ; outils de défense (pare-feu, diodes, IDS)
- Prévention : gestion des configurations, durcissement, liste blanche d’applications, gestion des correctifs
- Gestion des risques, gestion des actifs, sauvegarde et restauration
- Détection : IDS (TP Suricata), SIEM
- Mécanismes de défense et d’investigation ; liste de contrôle de sécurité
Travaux pratiques, par exemple
- Construire un projet d’automatisme HMI–PLC–historian avec une configuration sécurisée
- Capturer et analyser du Modbus ; raccorder un HMI à un historian
- Durcir des systèmes et configurer des outils de défense (pare-feu, diodes)
- Mettre en place un IDS (Suricata) et un SIEM ; attaquer et défendre de vrais automates
Où elle a été enseignée