Ilan Shaya
Diseñador de sistemas de control y consultor de ciberseguridad OT para infraestructuras críticas. Experiencia internacional: veinte años en plantas, redes eléctricas y gobiernos; defensa OT desde 2013.
HablemosDiseño los sistemas de control que hacen funcionar centrales eléctricas, plantas de agua, campus y cadenas de supermercados, y la arquitectura de ciberseguridad que los mantiene en marcha. Desde 2013 también los defiendo.
Quién. Fundador y CEO de SmartLogic (control y automatización) y de ICS Security (ciberdefensa OT). Licenciado (B.Sc.) en Informática y Matemáticas con honores, estudios de MBA, Certified SCADA Security Architect y certificación IEI de Belden.
Qué. Diseño de sistemas de control, desde una sola máquina hasta trescientas instalaciones; arquitectura de defensa OT conforme a NIST SP 800-82, NERC CIP e ISA/IEC 62443; análisis de riesgos con herramientas propias; y dos productos patentados, SPARTA y GRAPHENE.
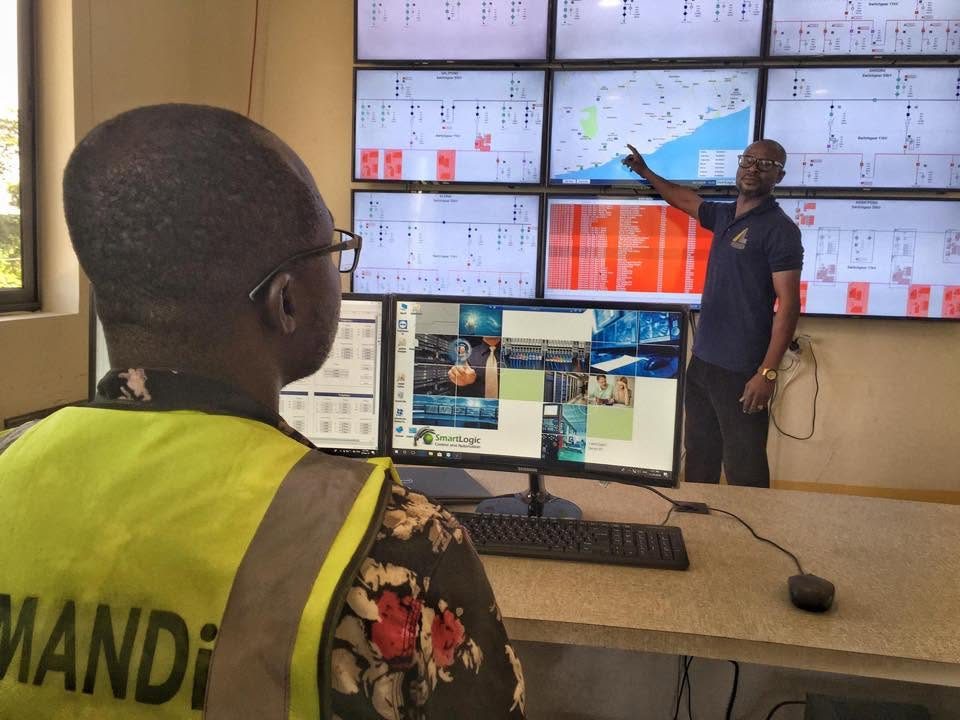
Dónde. En Israel, el Ministerio de Defensa, ICL, el Instituto Weizmann, Shufersal y Delek; EnerjiSA en Turquía; el Ministerio del Interior de Singapur y las unidades de ciberpolicía de Japón, que compraron mi curso; nueve subestaciones en Ghana que funcionan con GRAPHENE.
Contacto. mail@ilanshaya.com o +972 54 777 7772. Los trabajos clasificados se tratan en persona. La primera llamada es gratuita y dura media hora.
En cifras
- 20
- años diseñando sistemas de control para plantas, campus, bases y cadenas comerciales.
- 2013
- el año en que pasé de construir sistemas de control a defenderlos.
- 300
- supermercados gestionados por un único sistema central de control y energía que diseñé.
- 500+
- controladores en los campus del Instituto Weizmann.
- 9
- subestaciones eléctricas en Ghana vigiladas por GRAPHENE.
- 84
- agentes de ciberpolicía en Japón formados con mi curso.
Diseñarlo.Defenderlo.
Y después demostrarlo ante el regulador. Cinco servicios, una sola persona: el ingeniero que dibuja la red de control también firma el plan de defensa y el informe de riesgos.
Todos los serviciosBlindar una planta, capa a capa
Este es el orden en que añado defensas a una red de control. Arrastre el control deslizante o seleccione un paso, y vea cómo cambia la planta.
- Una red plana Los PC de oficina, el servidor HMI y los controladores comparten una misma red. Un solo equipo portátil comprometido por phishing puede escribir en un PLC.
- Separar IT de OT La planta tiene su propia red y una DMZ entre ella y la oficina. Nada del lado corporativo se comunica directamente con un controlador.
- Firewalls industriales y un diodo de datos El tráfico hacia la red de control atraviesa un firewall que entiende Modbus; los datos salen de la planta solo a través de un diodo unidireccional.
- Detección pasiva de intrusiones Un sensor GRAPHENE en cada VLAN aprende el tráfico normal y genera una alerta ante un escaneo de puertos, un cambio de firmware o un activo desconocido, sin tocar el proceso.
- Proteger el propio HMI SPARTA reside en el servidor HMI y confirma que cada comando procede de un operador humano y no de un malware que ya está dentro.
- Ensayar el incidente Un plan de respuesta en siete pasos, copias de seguridad que se restauran de verdad y un simulacro con las personas que lo ejecutarán a las tres de la madrugada.
Dónde he trabajado
Procesos distintos, el mismo problema: equipos construidos para funcionar durante décadas, conectados a redes que nunca debieron llegar hasta ellos.
- Energía y redes eléctricasCentrales eléctricas en Israel, centrales hidroeléctricas en Turquía, subestaciones en Ghana
- DefensaInstalaciones del Ministerio de Defensa, bases de las FDI, instalaciones de ensayo y túneles de viento
- AguaPlantas de agua, desalinización y ósmosis inversa; la agencia nacional del agua de Singapur
- Petróleo, gas y puertosUna instalación de gas de Delek; SPARTA en el puerto de Ashdod
- Campus e investigaciónMás de 500 controladores en el Instituto Weizmann
- Comercio y edificiosUn único sistema de control y energía para 300 sucursales de Shufersal
- Farmacéutica y procesosControl por lotes ISA-88 con requisitos FDA y GAMP
Cómo avanza un proyecto
Cada encargo sigue los mismos cuatro pasos, ya se trate de una estación de bombeo o de una red eléctrica nacional. Usted habla con el ingeniero que hace el trabajo, desde la primera llamada hasta el último simulacro.
Escuchar
Una llamada gratuita de media hora sobre la instalación, lo que le preocupa y lo que espera el regulador. Si la instalación es clasificada, nos reunimos en persona, y antes se firma un acuerdo de confidencialidad.
Mapear
Una visita a la instalación y un inventario completo: cada controlador, HMI, historiador, switch, firewall y enlace remoto, y cada ruta que un atacante podría seguir entre ellos. No se instala nada y el proceso nunca se toca.
Diseñar
La arquitectura de control, la segmentación y los controles, redactados como especificaciones que un contratista puede presupuestar y construir, y vinculados cláusula por cláusula a NIST SP 800-82, NERC CIP o IEC 62443.
Implantar y ensayar
Superviso la implantación, formo a los operadores y al equipo de IT, y dirijo el primer simulacro de incidente con las personas que estarán de guardia cuando algo ocurra.
Trabajos destacados
- Instalaciones y bases del Ministerio de Defensa Control, comunicaciones, arquitectura
- Instalaciones de ensayo de la industria de defensa Diseño de control y comunicaciones
-
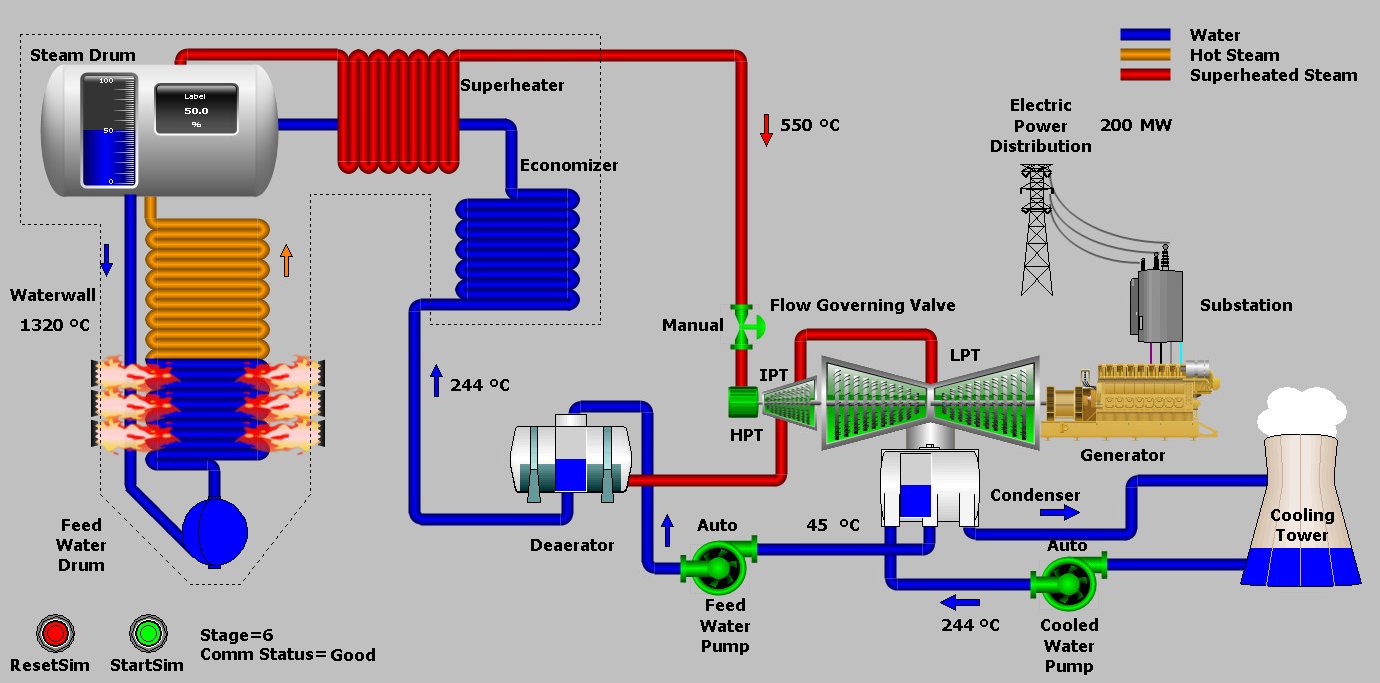
Entorno de pruebas de ataque y defensa SIIRD
I+D, Israel–Singapur
2019
-
Nueve subestaciones, Ghana
Implantación de GRAPHENE
2018
- Centrales eléctricas de ICL Análisis de riesgos 2018
- Centrales hidroeléctricas de EnerjiSA, Turquía Análisis de riesgos tras un ataque 2017
- Instalación de gas de Delek Análisis de riesgos 2016
- Ministerio del Interior de Singapur Curso de seguridad ICS de tres semanas 2015
- Japón, unidades de ciberpolicía a través de DNP Curso de seguridad ICS de dos semanas
- Instituto Weizmann de Ciencias Consultor sénior de control, más de 500 controladores
- Shufersal, 300 sucursales Sistema central de control y energía
Los años se indican cuando pueden publicarse. Todos los proyectos en detalle.
Dos letras de diferencia
En IT, la confidencialidad es lo primero y un servidor se puede parchear esta misma noche. En OT, lo primero son la disponibilidad y la seguridad física; un controlador puede funcionar veinte años, y un reinicio puede detener una planta. Todos mis diseños parten de esa diferencia.
Tecnologías de la información: la confidencialidad primero.
Tecnología operativa: la disponibilidad primero.
Formar a quienes protegen la red
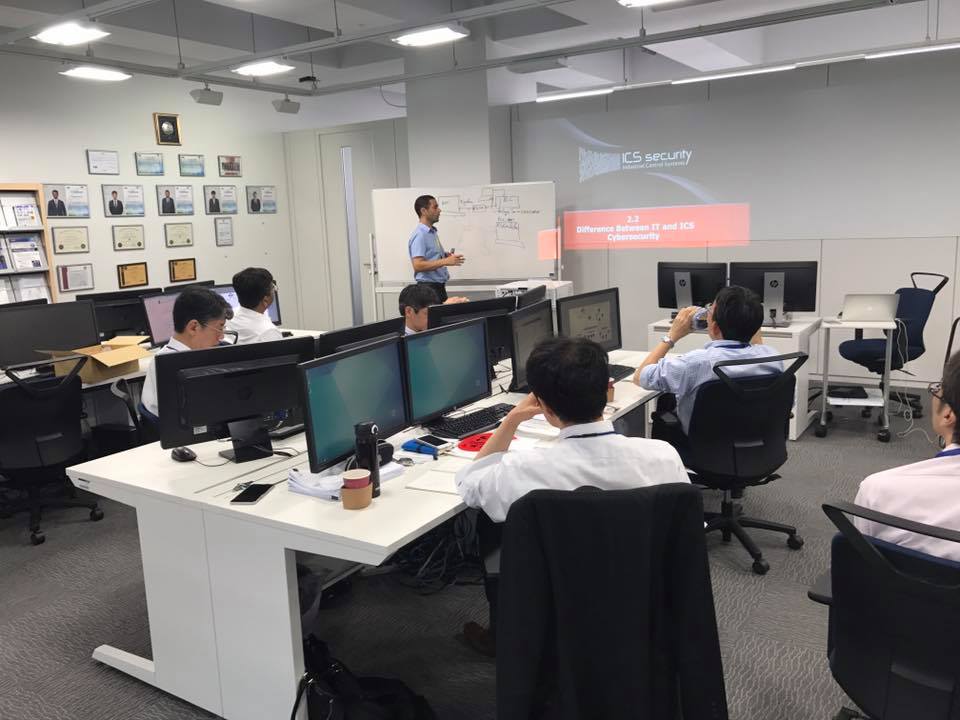
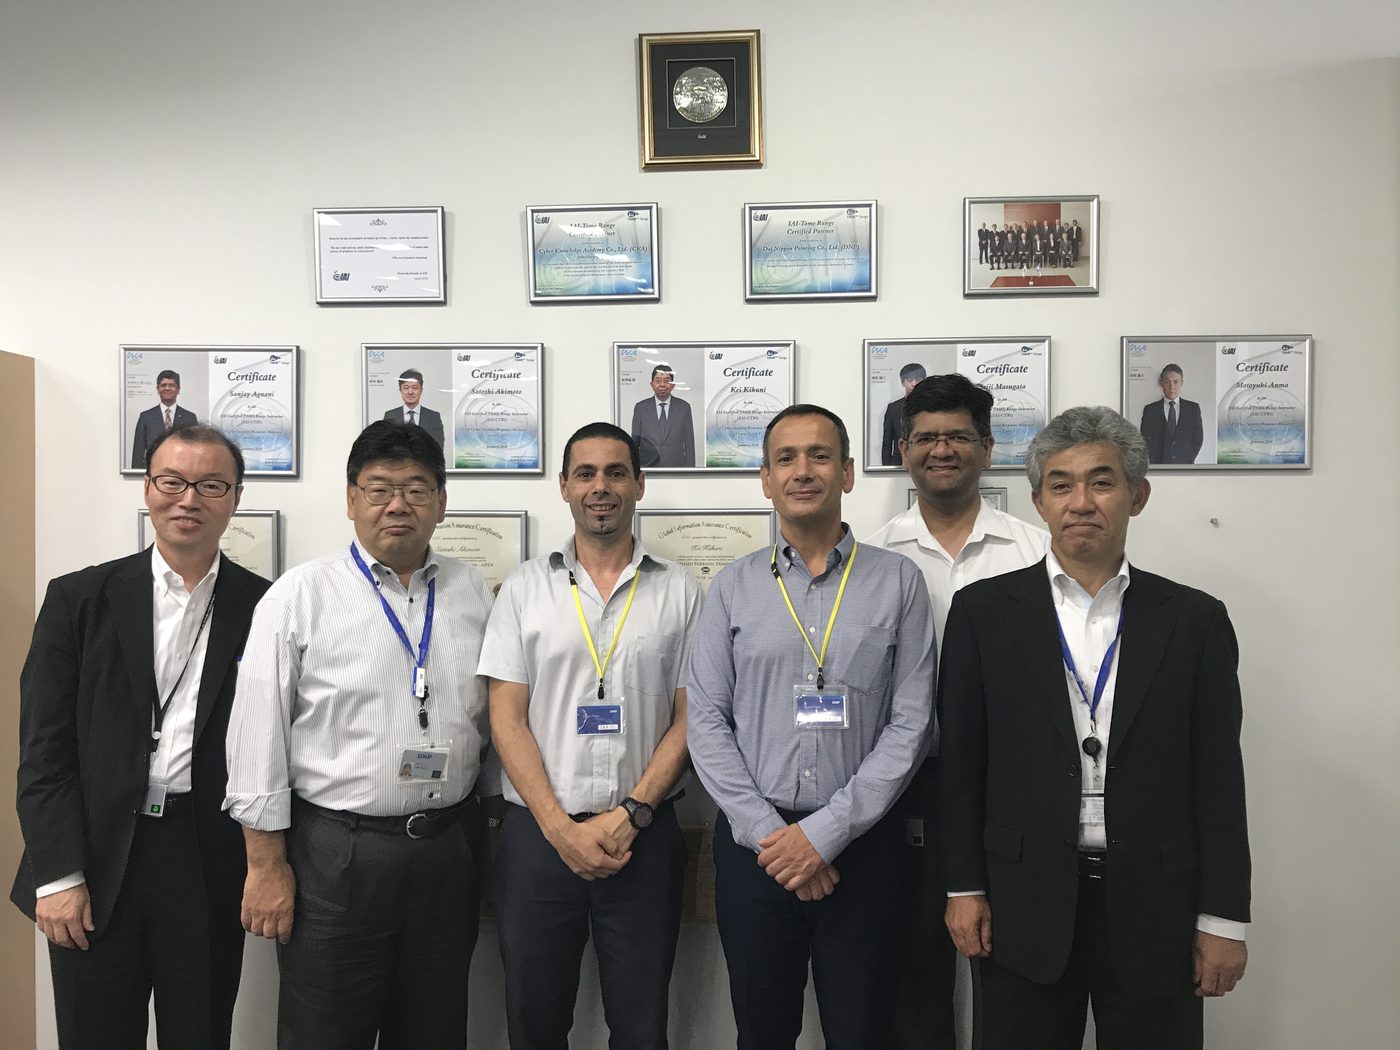
Escribí el curso de Protección de Infraestructuras Críticas a lo largo de año y medio y lo vendí a gobiernos. El Ministerio del Interior de Singapur imparte la versión de tres semanas. En Japón, una versión de dos semanas formó a los agentes que después formaron a 84 ciberpolicías de todas las prefecturas.
En los laboratorios, cada alumno ataca un controlador real y después lo defiende. Los certificados de la pared en Japón pertenecen a los agentes que pasaron a impartir el curso ellos mismos.
El curso y el temario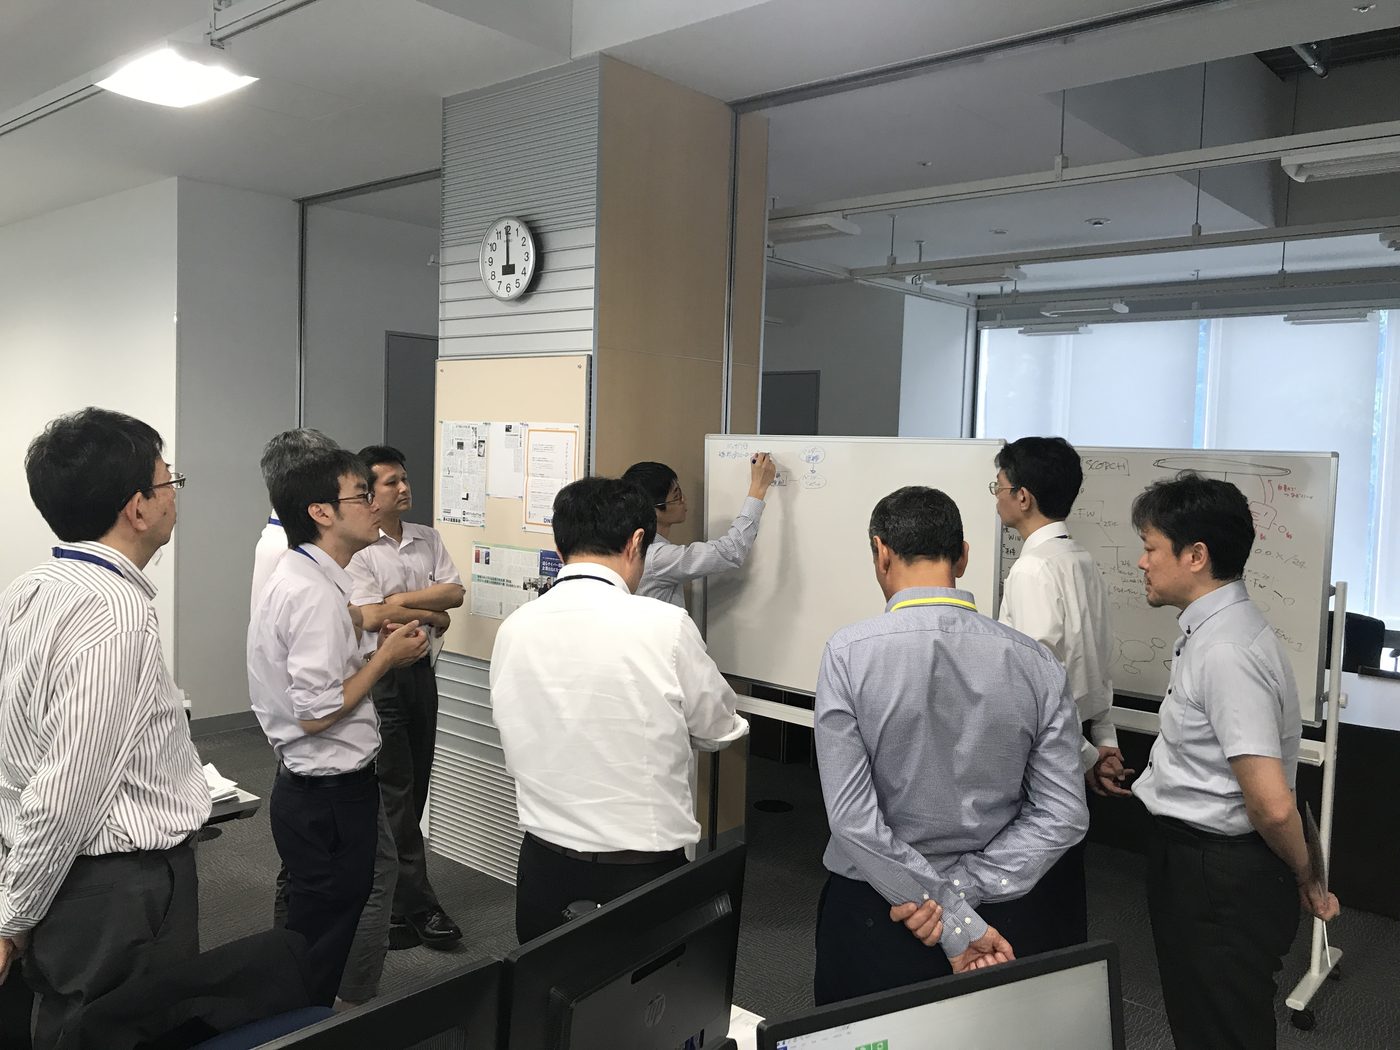
Dos productos propios, una patente
GRAPHENE es un sensor de detección de intrusiones pasivo y sin agentes para redes SCADA. Se instala en cada VLAN, aprende cómo es la normalidad y alerta ante un escaneo de puertos, un cambio de firmware, un dispositivo desconocido o una denegación de servicio, sin tocar nunca el proceso.
SPARTA, patente US 11,621,972 B2, reside en el propio servidor HMI. Combina prevención y detección de intrusiones con IA para confirmar que cada comando procede de un operador humano y no de un malware, sin instalar nada nuevo en la red de control.
Productos y patentes

En prensay en el escenario
| Año | Título | Publicación | Tipo |
|---|---|---|---|
| 2024 | Un avance decisivo en la protección de infraestructuras críticasEn hebreo. Una prueba del sistema Aurelius AI, que detectó anomalías en comandos y protocolos industriales que los sistemas tradicionales pasaban por alto. | TheMarker, revista de ciberseguridad | Reportaje |
| 2023 | La IA como escudo cibernético para las infraestructuras críticasEn hebreo. El uso de la IA para detectar amenazas, tráfico malicioso y malware en sistemas de control. | TheMarker, revista de ciberseguridad | Artículo de opinión de Ilan Shaya |
| 2022 | Cómo las empresas de sistemas de control se convirtieron en empresas de alta tecnologíaEn hebreo. Sobre la transformación digital de las empresas de control, la contratación de personal técnico y la necesidad de ciberdefensa. | TheMarker, suplemento de ciberseguridad | Entrevista |
| Revista de ciberseguridad 2022En hebreo. Un número especial sobre ciberdefensa, sistemas de control e infraestructuras críticas. | Haaretz | Revista | |
| 2021 | Una brecha en los sistemas informáticos de la Autoridad TributariaEn hebreo. Un fallo que dejó expuestos los datos de cientos de miles de contribuyentes. | Ynet | Noticia |
| Expertos en ciberseguridad: entramos en la mayoría de las universidades israelíesEn hebreo. Investigadores de ICS Security hallaron fallos graves en 17 de 20 instituciones académicas: datos expuestos, exámenes y notas modificables y acceso a contraseñas. | Ynet | Noticia | |
| Los hackers apuntan a los sistemas de control; el puerto de Ashdod se preparaEn hebreo. El puerto de Ashdod eligió SPARTA para proteger su sistema de control; cómo detecta y bloquea ataques desde dentro de los servidores HMI. | TheMarker, revista de ciberseguridad | Reportaje | |
| 2020 | The 10 commandments of cybersecurityEn inglés. Diez principios prácticos para proteger redes SCADA y activos industriales, basados en una charla de Ilan Shaya. | Automation World | Artículo |
| 10 commandments of protecting your network and assetsEn inglés. Los retos de defensa de los sistemas de control, pasos para propietarios de plantas e integradores, y una presentación de SPARTA. | Inductive Automation, ICC 2020 | Ponencia en congreso | |
| Protecting your control system from cyber attacksEn inglés. Riesgos de las redes OT, vías de intrusión habituales, prevención y SPARTA. | Inductive Automation | Pódcast | |
| 2018 | Ciberdefensa para subestaciones en GhanaEn hebreo. GRAPHENE implantado en nueve subestaciones para supervisar las redes de control, detectar intrusiones y analizar protocolos industriales. | Israel Defense | Reportaje |
| 2015 | Invitado de honor | GovWare, Singapur | Congreso |
Preguntas de los clientes
¿Diseña sistemas de control o solo los protege?
Ambas cosas, y esa es precisamente la clave. Llevo veinte años diseñando sistemas de control y defendiéndolos desde 2013, de modo que el diseño de seguridad se adapta al proceso en lugar de chocar con él. Muchos clientes me contratan para una cosa y siguen conmigo para la otra.
¿Puede trabajar en instalaciones clasificadas o de defensa?
Sí. He diseñado sistemas de control y comunicaciones para el Ministerio de Defensa de Israel, bases de las FDI y la industria de defensa. Los detalles de ese trabajo se tratan en persona, dentro de los límites de la clasificación.
¿Nos venderá sus propios productos?
Solo si son la respuesta adecuada. SPARTA y GRAPHENE son míos, y lo diré cuando encajen; el diseño en sí se redacta de modo que cualquier proveedor cualificado pueda presentar una oferta.
¿Con qué normas trabaja?
NIST SP 800-82, NERC CIP e ISA/IEC 62443 (antes ISA99), y en el sector farmacéutico ISA-88 con los requisitos de la FDA y GAMP. Cada recomendación de un informe remite a la cláusula que cumple.
¿Trabaja fuera de Israel?
Sí. Los proyectos y los cursos me han llevado a Singapur, Japón, Turquía y Ghana, y trabajo en inglés y en hebreo. El trabajo a distancia cubre la lectura y la redacción; las visitas a las instalaciones forman parte de toda evaluación.
¿Cuánto cuesta una primera conversación?
Nada. La primera llamada dura una media hora, y al terminar sabrá si soy la persona adecuada y cuál sería un alcance inicial razonable.
- Correo electrónico
- mail@ilanshaya.com
- Teléfono y WhatsApp
- +972 54 777 7772
- linkedin.com/in/ilanshaya