Ilan Shaya
Concepteur de systèmes de contrôle-commande et consultant en cybersécurité OT pour les infrastructures critiques. Expérience internationale : vingt ans d’usines, de réseaux électriques et de gouvernements ; défense OT depuis 2013.
Me contacterJe conçois les systèmes de contrôle-commande qui pilotent des centrales électriques, des usines de traitement d’eau, des campus et des chaînes de supermarchés, ainsi que l’architecture de cybersécurité qui les maintient en service. Depuis 2013, je les défends aussi.
Qui. Fondateur et PDG de SmartLogic (contrôle-commande et automatisme) et d’ICS Security (cyberdéfense OT). Licence (B.Sc.) d’informatique et de mathématiques avec mention, études de MBA, Certified SCADA Security Architect, certifié IEI (Belden).
Quoi. La conception de systèmes de contrôle-commande, d’une seule machine à trois cents sites ; l’architecture de défense OT selon NIST SP 800-82, NERC CIP et ISA/IEC 62443 ; des analyses de risques menées avec des outils que j’ai développés ; et deux produits brevetés, SPARTA et GRAPHENE.
Où. En Israël, le ministère de la Défense, ICL, l’Institut Weizmann, Shufersal et Delek ; en Turquie, EnerjiSA ; le ministère de l’Intérieur de Singapour et les unités cyber de la police japonaise, qui ont acheté ma formation ; au Ghana, neuf postes électriques équipés de GRAPHENE.
Contact. mail@ilanshaya.com ou +972 54 777 7772. Les dossiers classifiés se traitent en personne. Le premier échange est gratuit et dure une demi-heure.
En chiffres
- 20
- ans de conception de systèmes de contrôle-commande pour des usines, des campus, des bases et des enseignes.
- 2013
- l’année où je suis passé de la construction des systèmes de contrôle à leur défense.
- 300
- supermarchés pilotés par un seul système central de contrôle et d’énergie que j’ai conçu.
- 500+
- automates répartis sur les campus de l’Institut Weizmann.
- 9
- postes électriques au Ghana surveillés par GRAPHENE.
- 84
- officiers de la police cyber japonaise formés grâce à ma formation.
Concevoir.Défendre.
Puis le démontrer au régulateur. Cinq services, un seul interlocuteur : l’ingénieur qui dessine le réseau de contrôle signe aussi le plan de défense et le rapport de risques.
Tous les servicesDurcir un site, couche par couche
Voici l’ordre dans lequel j’ajoute les défenses à un réseau de contrôle. Faites glisser le curseur, ou cliquez sur une étape, et regardez le site évoluer.
- Un réseau à plat Les PC du bureau, le serveur HMI et les automates partagent un seul réseau. Un portable victime d’hameçonnage suffit pour écrire dans un automate (PLC).
- Séparer l’IT de l’OT Le site obtient son propre réseau, avec une DMZ entre lui et les bureaux. Rien côté entreprise ne communique directement avec un automate.
- Pare-feu industriels et diode de données Le trafic entrant dans le réseau de contrôle traverse un pare-feu qui comprend Modbus ; les données ne quittent le site que par une diode unidirectionnelle.
- Détection d’intrusion passive Un capteur GRAPHENE sur chaque VLAN apprend le trafic normal et lève une alerte sur un scan de ports, une modification de firmware ou un équipement inconnu, sans toucher au procédé.
- Protéger le HMI lui-même SPARTA s’installe sur le serveur HMI et vérifie que chaque commande vient d’un opérateur humain, et non d’un logiciel malveillant déjà dans la place.
- Répéter l’incident Un plan de réponse en sept étapes, des sauvegardes qui se restaurent vraiment, et un exercice avec les personnes qui l’appliqueront à trois heures du matin.
Où j’ai travaillé
Des procédés différents, un même problème : des équipements conçus pour fonctionner des décennies, raccordés à des réseaux qui n’auraient jamais dû les atteindre.
- Énergie et réseauxCentrales en Israël, centrales hydroélectriques en Turquie, postes électriques au Ghana
- DéfenseSites du ministère de la Défense, bases de Tsahal, installations d’essais et souffleries
- EauUsines d’eau, de dessalement et d’osmose inverse ; l’agence nationale de l’eau de Singapour
- Pétrole, gaz et portsUne installation gazière de Delek ; SPARTA au port d’Ashdod
- Campus et recherchePlus de 500 automates à l’Institut Weizmann
- Distribution et bâtimentsUn seul système de contrôle et d’énergie pour 300 magasins Shufersal
- Pharmacie et procédésContrôle de procédés batch ISA-88, avec les exigences FDA et GAMP
Déroulé d’un projet
Chaque mission suit les mêmes quatre étapes, qu’il s’agisse d’une station de pompage ou d’un réseau national. Du premier appel au dernier exercice, vous parlez à l’ingénieur qui fait le travail.
Écouter
Un appel gratuit d’une demi-heure sur le site, ce qui vous inquiète et ce qu’attend le régulateur. Si le site est classifié, nous nous rencontrons en personne, et l’accord de confidentialité vient en premier.
Cartographier
Une visite sur site et un inventaire complet : chaque automate, HMI, historian, commutateur, pare-feu et liaison distante, et chaque chemin qu’un attaquant pourrait emprunter entre eux. Rien n’est installé et le procédé n’est jamais touché.
Concevoir
L’architecture de contrôle, la segmentation et les mesures de sécurité, rédigées sous forme de spécifications qu’un intégrateur peut chiffrer et réaliser, rattachées clause par clause à NIST SP 800-82, NERC CIP ou IEC 62443.
Livrer et s’exercer
Je supervise la mise en œuvre, je forme les opérateurs et l’équipe IT, et je conduis le premier exercice de crise avec les personnes qui seront d’astreinte le jour où un incident surviendra.
Références
- Sites et bases du ministère de la Défense Contrôle, communications, architecture
- Installations d’essais de l’industrie de défense Conception du contrôle et des communications
-
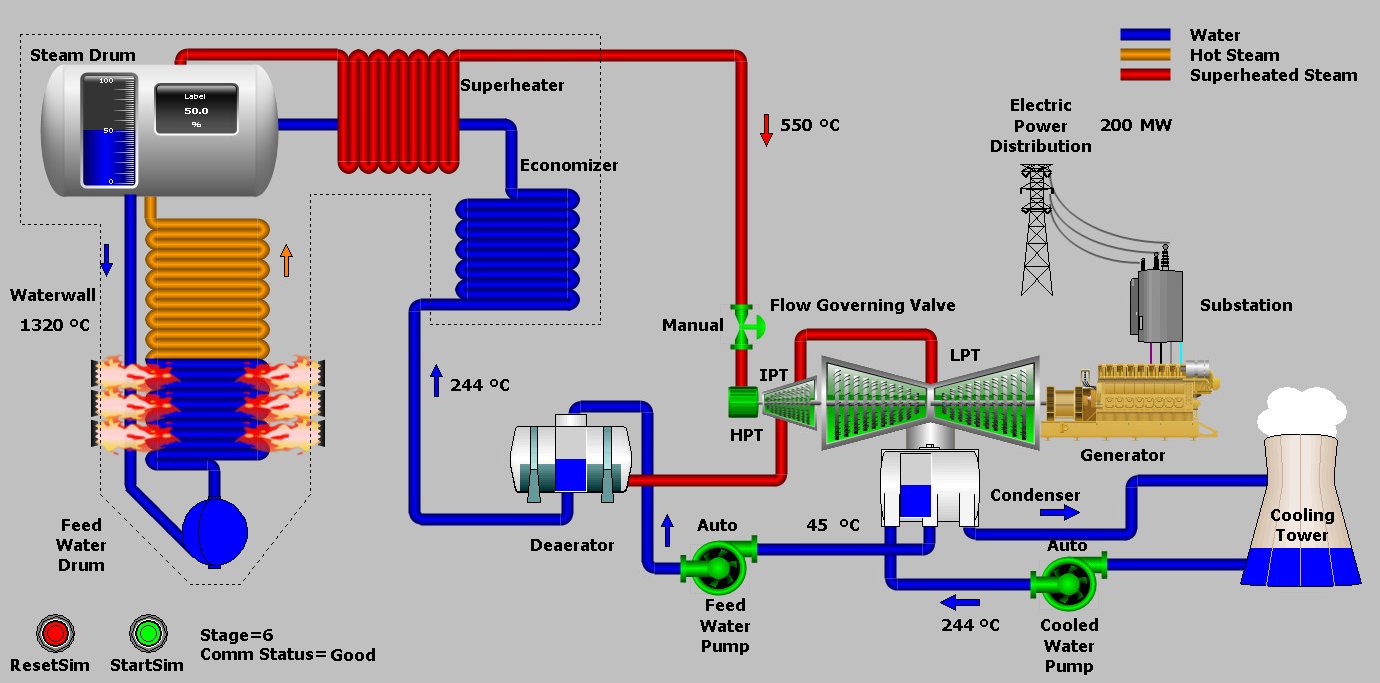
Plateforme d’essais SIIRD, attaque et défense
R&D, Israël–Singapour
2019
-
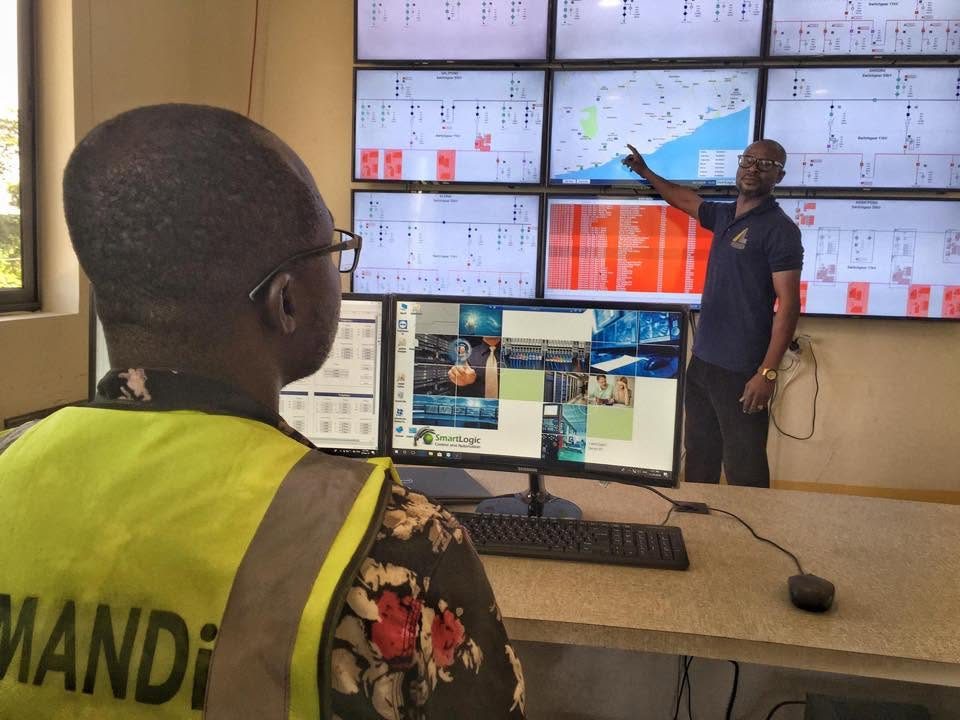
Neuf postes électriques, Ghana
Déploiement de GRAPHENE
2018
- Centrales électriques d’ICL Analyse de risques 2018
- Centrales hydroélectriques d’EnerjiSA, Turquie Analyse de risques après une attaque 2017
- Installation gazière de Delek Analyse de risques 2016
- Ministère de l’Intérieur de Singapour Formation sécurité ICS de trois semaines 2015
- Japon, unités cyber de la police via DNP Formation sécurité ICS de deux semaines
- Institut Weizmann des sciences Consultant senior en contrôle-commande, plus de 500 automates
- Shufersal, 300 magasins Système central de contrôle et d’énergie
Les années sont indiquées lorsqu’elles peuvent être publiées. Tous les projets en détail.
Deux lettres d’écart
En IT, la confidentialité passe en premier et un serveur peut être corrigé dès ce soir. En OT, la disponibilité et la sûreté passent en premier, un automate peut fonctionner vingt ans, et un redémarrage peut arrêter une usine. Chacune de mes conceptions part de cette différence.
Technologies de l’information : la confidentialité d’abord.
Technologies opérationnelles : la disponibilité d’abord.
Former ceux qui gardent le réseau
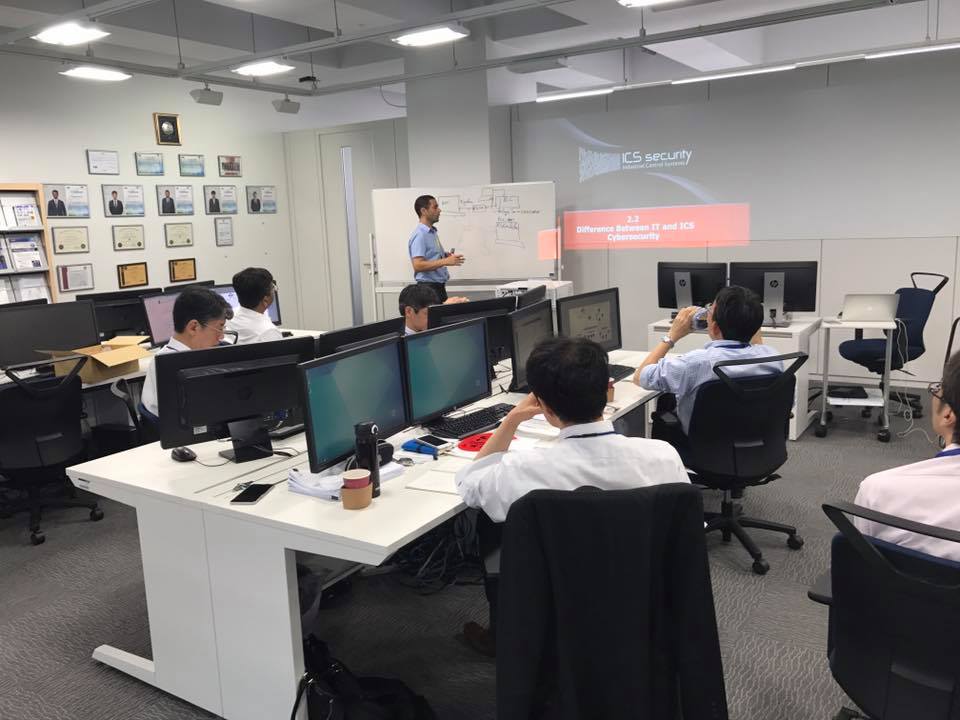
J’ai écrit la formation « Protection des infrastructures critiques » en un an et demi, puis je l’ai vendue à des gouvernements. Le ministère de l’Intérieur de Singapour en dispense la version de trois semaines. Au Japon, une version de deux semaines a formé les officiers qui ont ensuite formé 84 policiers cyber venus de toutes les préfectures.
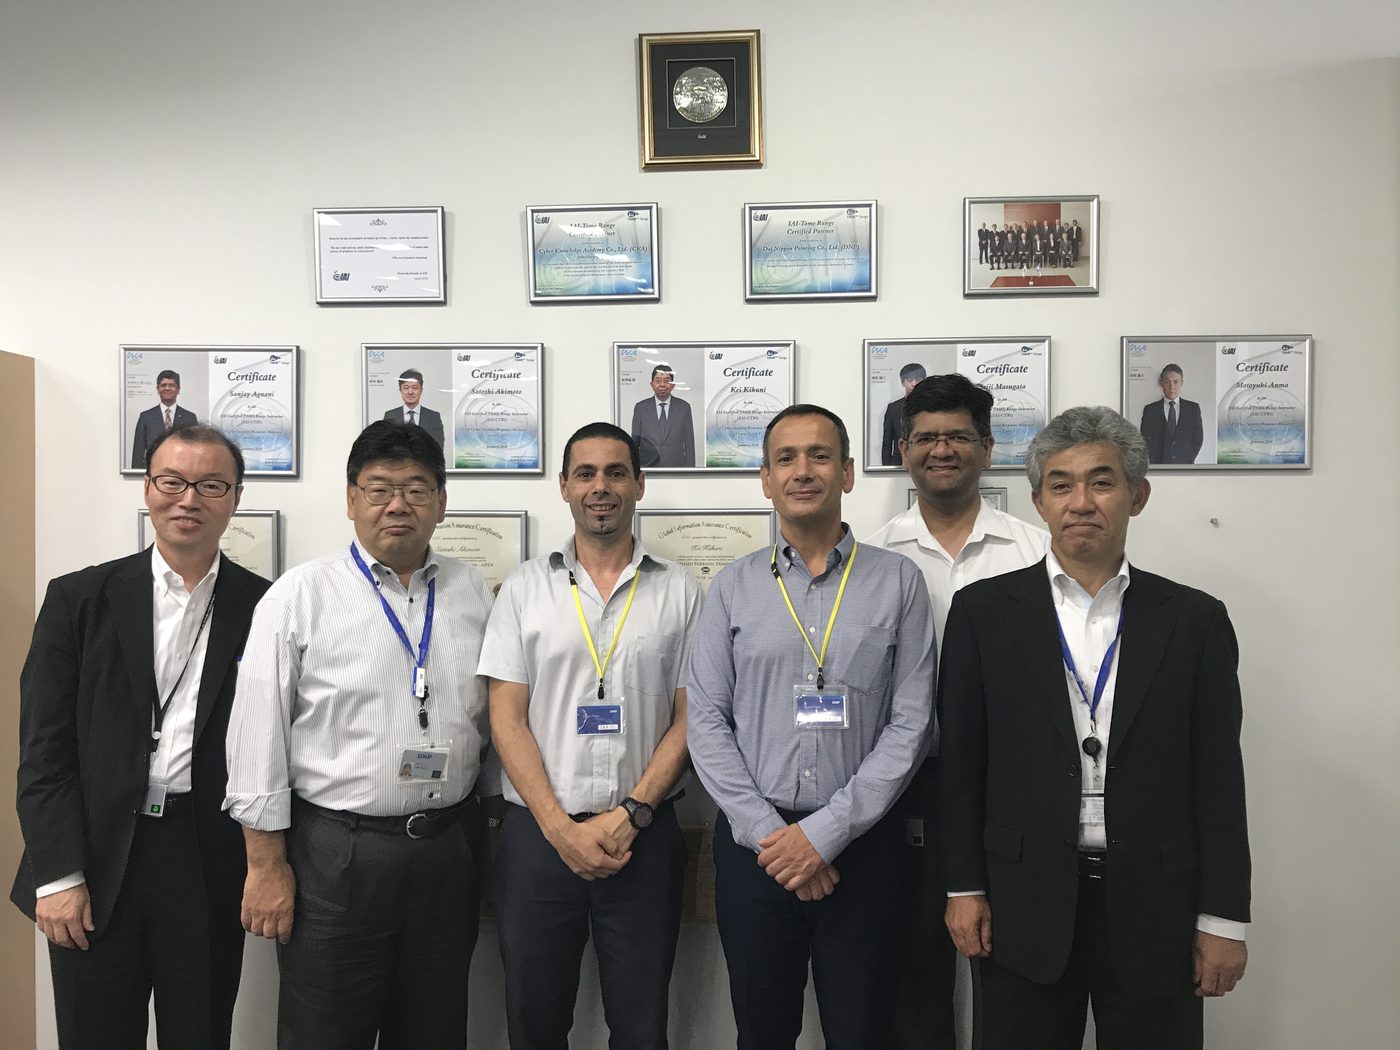
Pendant les travaux pratiques, chaque stagiaire attaque un véritable automate, puis le défend. Les certificats accrochés au mur au Japon appartiennent aux officiers qui enseignent désormais la formation eux-mêmes.
La formation et son programme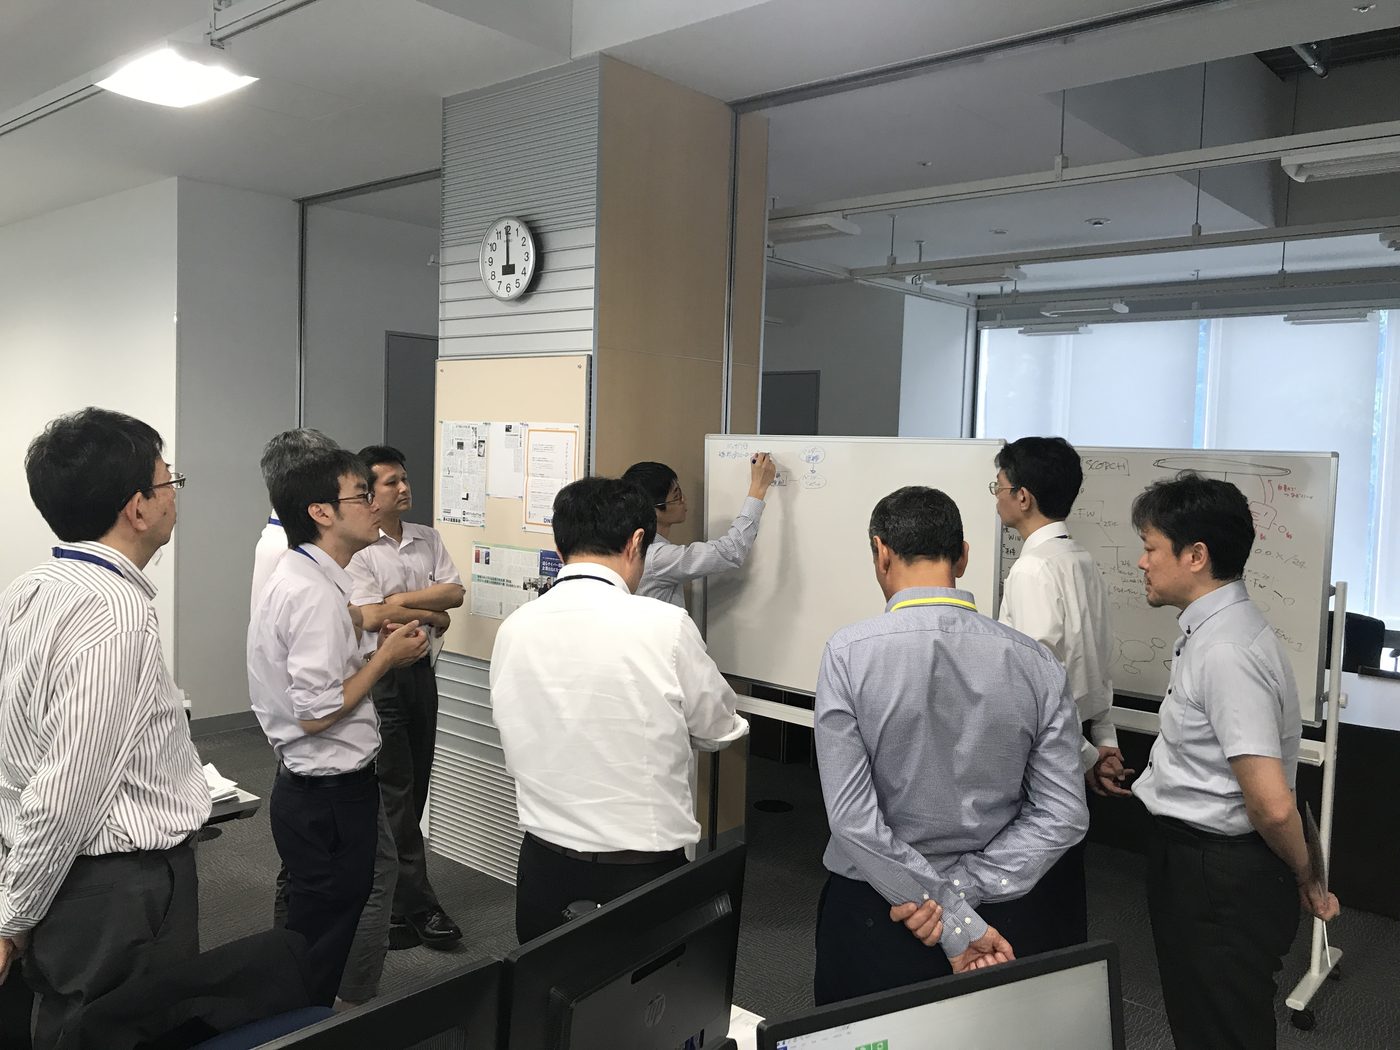
Deux produits, un brevet
GRAPHENE est un capteur de détection d’intrusion passif et sans agent pour les réseaux SCADA. Installé sur chaque VLAN, il apprend le comportement normal et alerte en cas de scan de ports, de modification de firmware, d’équipement inconnu ou de déni de service, sans jamais toucher au procédé.
SPARTA, brevet US 11,621,972 B2, réside sur le serveur HMI lui-même. Il associe prévention et détection d’intrusion à l’IA pour confirmer que chaque commande vient d’un opérateur humain et non d’un logiciel malveillant, sans rien installer de nouveau sur le réseau de contrôle.
Produits et brevets

Dans la presseet sur scène
| Année | Titre | Publication | Type |
|---|---|---|---|
| 2024 | Une percée dans la protection des infrastructures critiquesEn hébreu. L’essai du système Aurelius AI, qui a repéré dans les commandes et les protocoles industriels des anomalies que les systèmes traditionnels n’avaient pas vues. | TheMarker, magazine Cyber | Reportage |
| 2023 | L’IA, bouclier cyber des infrastructures critiquesEn hébreu. L’IA au service de la détection des menaces, du trafic malveillant et des logiciels malveillants dans les systèmes de contrôle. | TheMarker, magazine Cyber | Tribune d’Ilan Shaya |
| 2022 | Comment les sociétés de contrôle-commande sont devenues des entreprises high-techEn hébreu. La transformation numérique des sociétés de contrôle-commande, le recrutement de profils techniques et le besoin de cyberdéfense. | TheMarker, supplément Cyber | Entretien |
| Magazine Cyber 2022En hébreu. Un numéro spécial consacré à la cyberdéfense, aux systèmes de contrôle et aux infrastructures critiques. | Haaretz | Magazine | |
| 2021 | Une faille dans les systèmes de l’Autorité fiscaleEn hébreu. Une faille qui exposait les données de centaines de milliers de contribuables. | Ynet | Actualité |
| Experts cyber : nous avons pénétré la plupart des universités israéliennesEn hébreu. Les chercheurs d’ICS Security ont trouvé des failles graves dans 17 établissements sur 20 : données exposées, examens et notes modifiables, accès aux mots de passe. | Ynet | Actualité | |
| Les hackers visent les systèmes de contrôle ; le port d’Ashdod se prépareEn hébreu. Le port d’Ashdod a choisi SPARTA pour protéger son système de contrôle ; comment il détecte et bloque les attaques depuis les serveurs HMI. | TheMarker, magazine Cyber | Reportage | |
| 2020 | The 10 commandments of cybersecurityEn anglais. Dix principes concrets pour protéger les réseaux SCADA et les actifs industriels, d’après une conférence d’Ilan Shaya. | Automation World | Article |
| 10 commandments of protecting your network and assetsEn anglais. Les défis de la défense des systèmes de contrôle, les mesures à prendre pour les exploitants et les intégrateurs, et une présentation de SPARTA. | Inductive Automation, ICC 2020 | Conférence | |
| Protecting your control system from cyber attacksEn anglais. Les risques des réseaux OT, les voies d’intrusion courantes, la prévention, et SPARTA. | Inductive Automation | Podcast | |
| 2018 | La cyberdéfense des postes électriques au GhanaEn hébreu. GRAPHENE déployé dans neuf postes électriques pour surveiller les réseaux de contrôle, détecter les intrusions et analyser les protocoles industriels. | Israel Defense | Reportage |
| 2015 | Invité d’honneur | GovWare, Singapour | Conférence |
Questions fréquentes
Concevez-vous des systèmes de contrôle, ou vous contentez-vous de les sécuriser ?
Les deux, et c’est tout l’intérêt. Je conçois des systèmes de contrôle-commande depuis vingt ans et je les défends depuis 2013 : la sécurité épouse donc le procédé au lieu de le contrarier. Beaucoup de clients font appel à moi pour l’un et me gardent pour l’autre.
Pouvez-vous intervenir sur des sites classifiés ou de défense ?
Oui. J’ai conçu des systèmes de contrôle et de communication pour le ministère de la Défense israélien, des bases de Tsahal et l’industrie de défense. Le détail de ces travaux se discute en personne, dans les limites de la classification.
Allez-vous nous vendre vos propres produits ?
Seulement s’ils sont la bonne réponse. SPARTA et GRAPHENE sont à moi, et je le dis quand ils conviennent ; la conception elle-même est rédigée pour que tout fournisseur qualifié puisse répondre à l’appel d’offres.
Quelles normes appliquez-vous ?
NIST SP 800-82, NERC CIP et ISA/IEC 62443 (anciennement ISA99), et dans la pharmacie ISA-88 avec les exigences FDA et GAMP. Chaque recommandation d’un rapport renvoie à la clause qu’elle satisfait.
Travaillez-vous hors d’Israël ?
Oui. Projets et formations m’ont conduit à Singapour, au Japon, en Turquie et au Ghana, et je travaille en anglais et en hébreu. Le travail à distance couvre la lecture et la rédaction ; les visites sur site font partie de chaque analyse.
Combien coûte un premier échange ?
Rien. Un premier appel dure environ une demi-heure ; à la fin, vous saurez si je suis la bonne personne et quel premier périmètre serait raisonnable.
- mail@ilanshaya.com
- Téléphone et WhatsApp
- +972 54 777 7772
- linkedin.com/in/ilanshaya