GRAPHENE ve la red
Un sistema de detección de intrusiones pasivo y sin agentes para redes de control industrial.
GRAPHENE es un sistema avanzado de detección de intrusiones (IDS) para redes SCADA que funciona de forma pasiva y no intrusiva. Se instala en cada VLAN de la red de control y supervisa el tráfico entre todos los activos, servidores HMI, PLC, RTU y variadores (VFD), sin perturbar el proceso industrial.

La fase de aprendizaje
Tras la instalación, una fase de aprendizaje mapea los activos de la red, los protocolos, el tipo y la dirección de cada comunicación y su ancho de banda, y define el comportamiento normal de la red como referencia para detectar desviaciones.

Capacidades principales
- Monitorización del comportamiento y detección de desviaciones respecto a la curva de funcionamiento normal
- Descubrimiento y mapeo de activos y protocolos
- Detección de cambios de firmware y de lógica, escaneos de puertos, DDoS y malware
- Listas blancas de operaciones HMI y control de acceso a la red (NAC)
- Evaluación continua de vulnerabilidades y protección de dispositivos externos
- Compatible con las principales plataformas SIEM


Normas y sectores
Compatible con NIST SP 800-82 y 800-53, NERC CIP e ISA-99. Módulos sectoriales para energía y centrales eléctricas, gas y refino de petróleo, desalinización, edificios inteligentes, química y farmacéutica, y transporte.
En la práctica
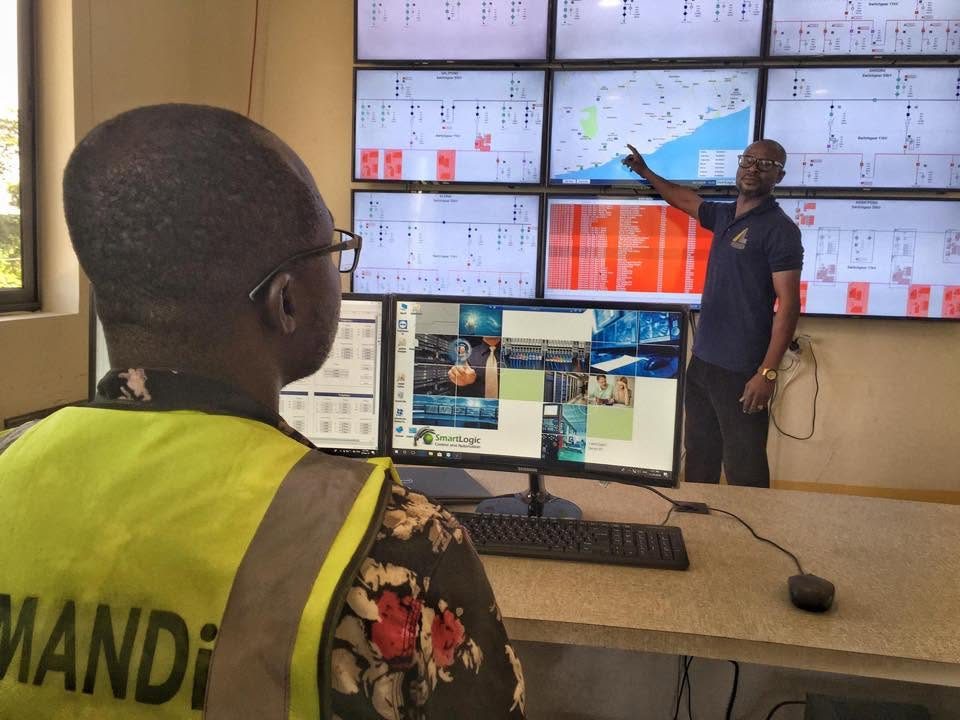
GRAPHENE funciona en nueve subestaciones eléctricas de Ghana, donde supervisa las redes de control, detecta intrusiones y analiza los protocolos industriales (Israel Defense, 2018).
Junto con SPARTA
El hardware de GRAPHENE puede combinarse con el módulo SPARTA para una protección conjunta: IDS a nivel de red, e IPS e IDS en el HMI.