Ilan Shaya
Planer von Leitsystemen und Berater für OT-Cybersicherheit in kritischen Infrastrukturen. Weltweite Erfahrung: zwanzig Jahre Anlagen, Stromnetze und Regierungen; OT-Abwehr seit 2013.
Kontakt aufnehmenIch plane die Leitsysteme, mit denen Kraftwerke, Wasserwerke, Campusse und Supermarktketten laufen, und die Cybersicherheitsarchitektur, die sie am Laufen hält. Seit 2013 verteidige ich sie auch.
Wer. Gründer und CEO von SmartLogic (Leittechnik und Automatisierung) und von ICS Security (OT-Cyberabwehr). B.Sc. in Informatik und Mathematik mit Auszeichnung, MBA-Studium, Certified SCADA Security Architect, Belden-IEI-zertifiziert.
Was. Leittechnik-Planung von der einzelnen Maschine bis zu dreihundert Standorten; OT-Sicherheitsarchitektur nach NIST SP 800-82, NERC CIP und ISA/IEC 62443; Risikoanalysen mit selbst entwickelten Werkzeugen; und zwei patentierte Produkte, SPARTA und GRAPHENE.
Wo. In Israel das Verteidigungsministerium, ICL, das Weizmann-Institut, Shufersal und Delek; EnerjiSA in der Türkei; das Innenministerium in Singapur und die Cyber-Einheiten der japanischen Polizei, die meinen Kurs gekauft haben; neun Umspannwerke in Ghana, in denen GRAPHENE läuft.
Kontakt. mail@ilanshaya.com oder +972 54 777 7772. Projekte mit Geheimhaltung bespreche ich persönlich. Ein erstes Gespräch ist kostenlos und dauert eine halbe Stunde.
In Zahlen
- 20
- Jahre Planung von Leitsystemen für Anlagen, Campusse, Stützpunkte und Handelsketten.
- 2013
- das Jahr, in dem ich vom Bau von Leitsystemen zu ihrer Verteidigung wechselte.
- 300
- Supermärkte, gesteuert von einem zentralen Leit- und Energiesystem, das ich geplant habe.
- 500+
- Steuerungen auf den Campussen des Weizmann-Instituts.
- 9
- Umspannwerke in Ghana, überwacht von GRAPHENE.
- 84
- Cyber-Polizisten in Japan, ausgebildet mit meinem Kurs.
Planen.Schützen.
Und es dann gegenüber der Aufsichtsbehörde belegen. Fünf Leistungen, eine Person: Der Ingenieur, der das Leitnetz zeichnet, unterschreibt auch das Sicherheitskonzept und den Risikobericht.
Alle LeistungenHärten, Schicht für Schicht
In dieser Reihenfolge baue ich die Verteidigung eines Leitnetzes auf. Bewegen Sie den Regler oder wählen Sie einen Schritt, und sehen Sie, wie sich die Anlage verändert.
- Ein flaches Netz Büro-PCs, HMI-Server und Steuerungen hängen im selben Netz. Ein einziger per Phishing übernommener Laptop kann auf eine SPS schreiben.
- IT und OT trennen Die Anlage bekommt ein eigenes Netz und eine DMZ zum Büronetz. Nichts aus der Unternehmens-IT spricht direkt mit einer Steuerung.
- Industrie-Firewalls und eine Datendiode Datenverkehr ins Leitnetz passiert eine Firewall, die Modbus versteht; Daten verlassen die Anlage nur über eine Einweg-Diode.
- Passive Angriffserkennung Ein GRAPHENE-Sensor in jedem VLAN lernt den normalen Datenverkehr und meldet Portscans, Firmware-Änderungen oder unbekannte Geräte, ohne in den Prozess einzugreifen.
- Das HMI selbst schützen SPARTA sitzt auf dem HMI-Server und prüft, dass jeder Befehl von einem menschlichen Bediener stammt und nicht von Schadsoftware, die schon im Netz ist.
- Den Ernstfall proben Ein Notfallplan in sieben Schritten, Backups, die sich wirklich zurückspielen lassen, und eine Übung mit den Leuten, die ihn um drei Uhr morgens umsetzen.
Wo ich gearbeitet habe
Unterschiedliche Prozesse, dasselbe Problem: Anlagen, die für Jahrzehnte gebaut wurden, verbunden mit Netzen, die nie bis zu ihnen reichen sollten.
- Energie und NetzeKraftwerke in Israel, Wasserkraftwerke in der Türkei, Umspannwerke in Ghana
- VerteidigungAnlagen des Verteidigungsministeriums, IDF-Stützpunkte, Prüfanlagen und Windkanäle
- WasserWasserwerke, Entsalzungs- und Umkehrosmoseanlagen; die nationale Wasserbehörde Singapurs
- Öl, Gas und HäfenEine Gasanlage von Delek; SPARTA im Hafen Aschdod
- Campus und ForschungÜber 500 Steuerungen am Weizmann-Institut
- Handel und GebäudeEin Leit- und Energiesystem für 300 Shufersal-Filialen
- Pharma und VerfahrenstechnikISA-88-Chargensteuerung mit FDA- und GAMP-Anforderungen
So läuft ein Projekt
Jeder Auftrag folgt denselben vier Schritten, ob es um eine einzelne Pumpstation geht oder um ein nationales Stromnetz. Vom ersten Anruf bis zur letzten Übung sprechen Sie mit dem Ingenieur, der die Arbeit macht.
Zuhören
Ein kostenloses halbstündiges Gespräch über die Anlage, Ihre Sorgen und die Erwartungen der Aufsichtsbehörde. Unterliegt die Anlage der Geheimhaltung, treffen wir uns persönlich, und zuerst wird eine Geheimhaltungsvereinbarung unterzeichnet.
Erfassen
Eine Begehung und eine vollständige Bestandsaufnahme: jede Steuerung, jedes HMI, jeder Historian, jeder Switch, jede Firewall und Fernverbindung, und jeder Weg, den ein Angreifer dazwischen nehmen könnte. Es wird nichts installiert, und in den Prozess wird nie eingegriffen.
Planen
Die Leitarchitektur, die Segmentierung und die Schutzmaßnahmen, geschrieben als Spezifikationen, die ein Auftragnehmer kalkulieren und umsetzen kann, Abschnitt für Abschnitt auf NIST SP 800-82, NERC CIP oder IEC 62443 abgebildet.
Umsetzen und üben
Ich überwache die Umsetzung, schule die Bediener und das IT-Team und führe die erste Notfallübung mit den Leuten durch, die Bereitschaft haben, wenn etwas passiert.
Ausgewählte Projekte
- Verteidigungsministerium, Anlagen und Stützpunkte Leittechnik, Kommunikation, Architektur
- Prüfanlagen der Rüstungsindustrie Planung von Leit- und Kommunikationstechnik
-
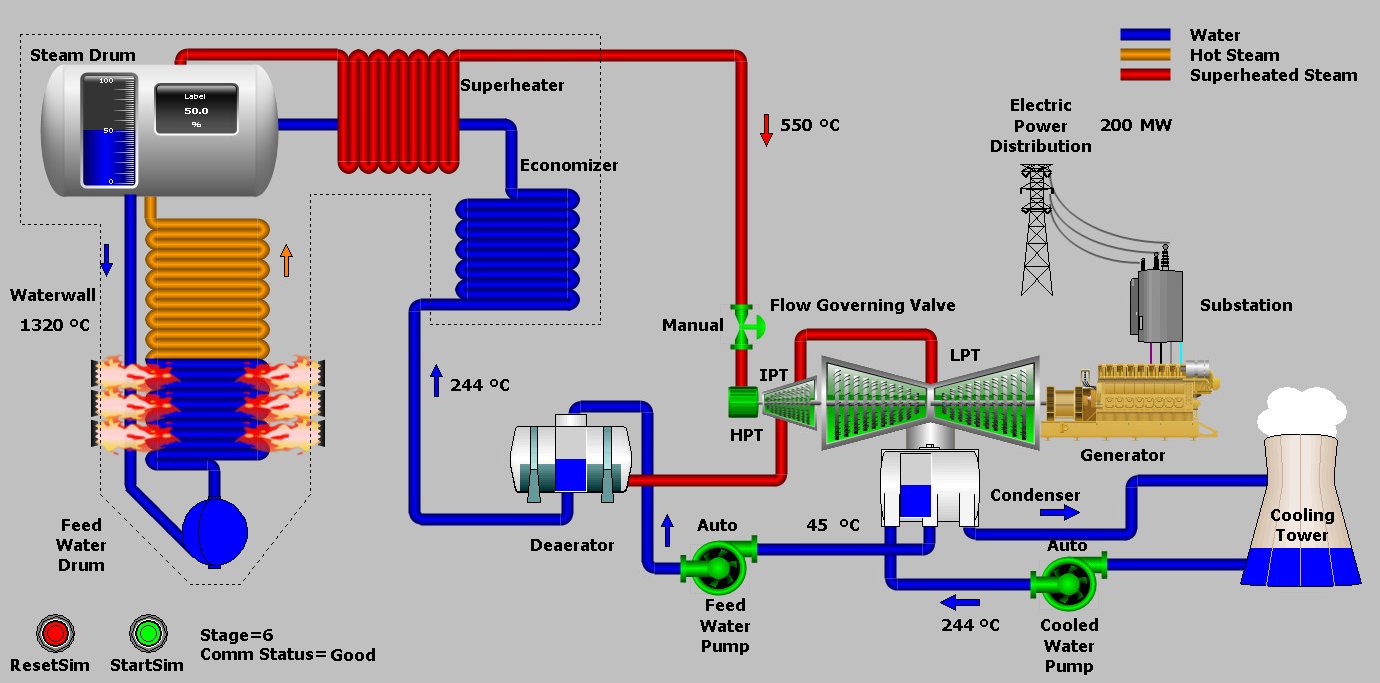
SIIRD-Testumgebung für Angriff und Abwehr
F&E, Israel–Singapur
2019
-
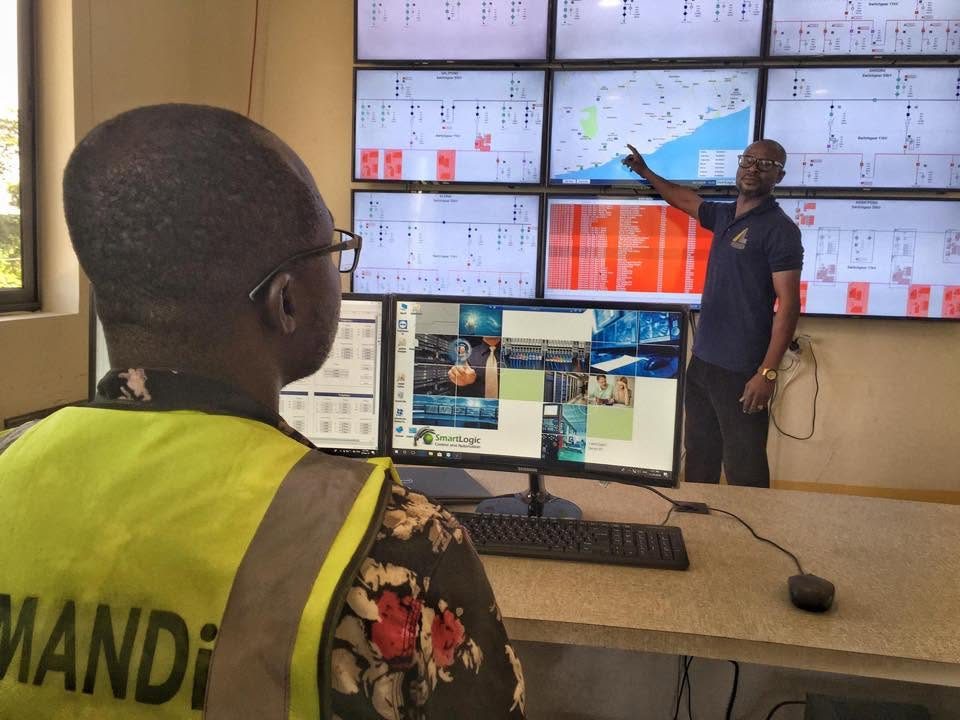
Neun Umspannwerke, Ghana
GRAPHENE im Einsatz
2018
- ICL-Kraftwerke Risikoanalyse 2018
- Wasserkraftwerke von EnerjiSA, Türkei Risikoanalyse nach einem Angriff 2017
- Gasanlage von Delek Risikoanalyse 2016
- Innenministerium Singapur Dreiwöchiger ICS-Sicherheitskurs 2015
- Japan, Cyber-Einheiten der Polizei über DNP Zweiwöchiger ICS-Sicherheitskurs
- Weizmann-Institut für Wissenschaften Leitender Berater Leittechnik, über 500 Steuerungen
- Shufersal, 300 Filialen Zentrales Leit- und Energiesystem
Jahreszahlen stehen dort, wo sie veröffentlicht werden dürfen. Alle Projekte im Detail.
Ein Buchstabe Unterschied
In der IT steht Vertraulichkeit an erster Stelle, und ein Server lässt sich heute Nacht patchen. In der OT stehen Verfügbarkeit und Sicherheit an erster Stelle, eine Steuerung läuft vielleicht zwanzig Jahre, und ein Neustart kann eine Anlage stoppen. Jede meiner Planungen beginnt bei diesem Unterschied.
Informationstechnik: Vertraulichkeit zuerst.
Betriebstechnik: Verfügbarkeit zuerst.
Ich schule, wer das Netz schützt
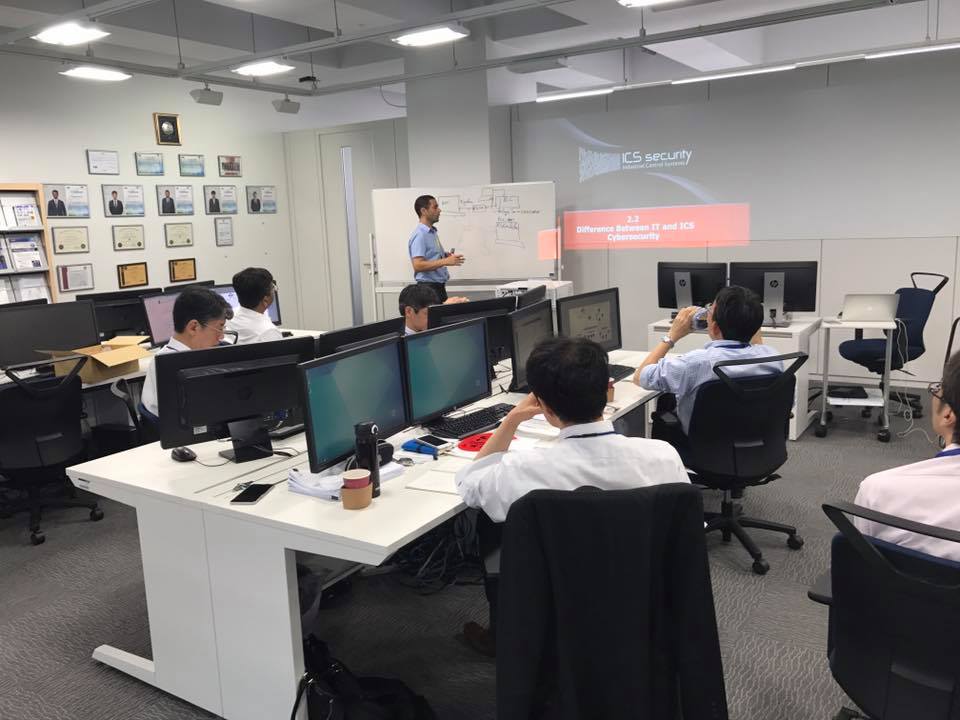
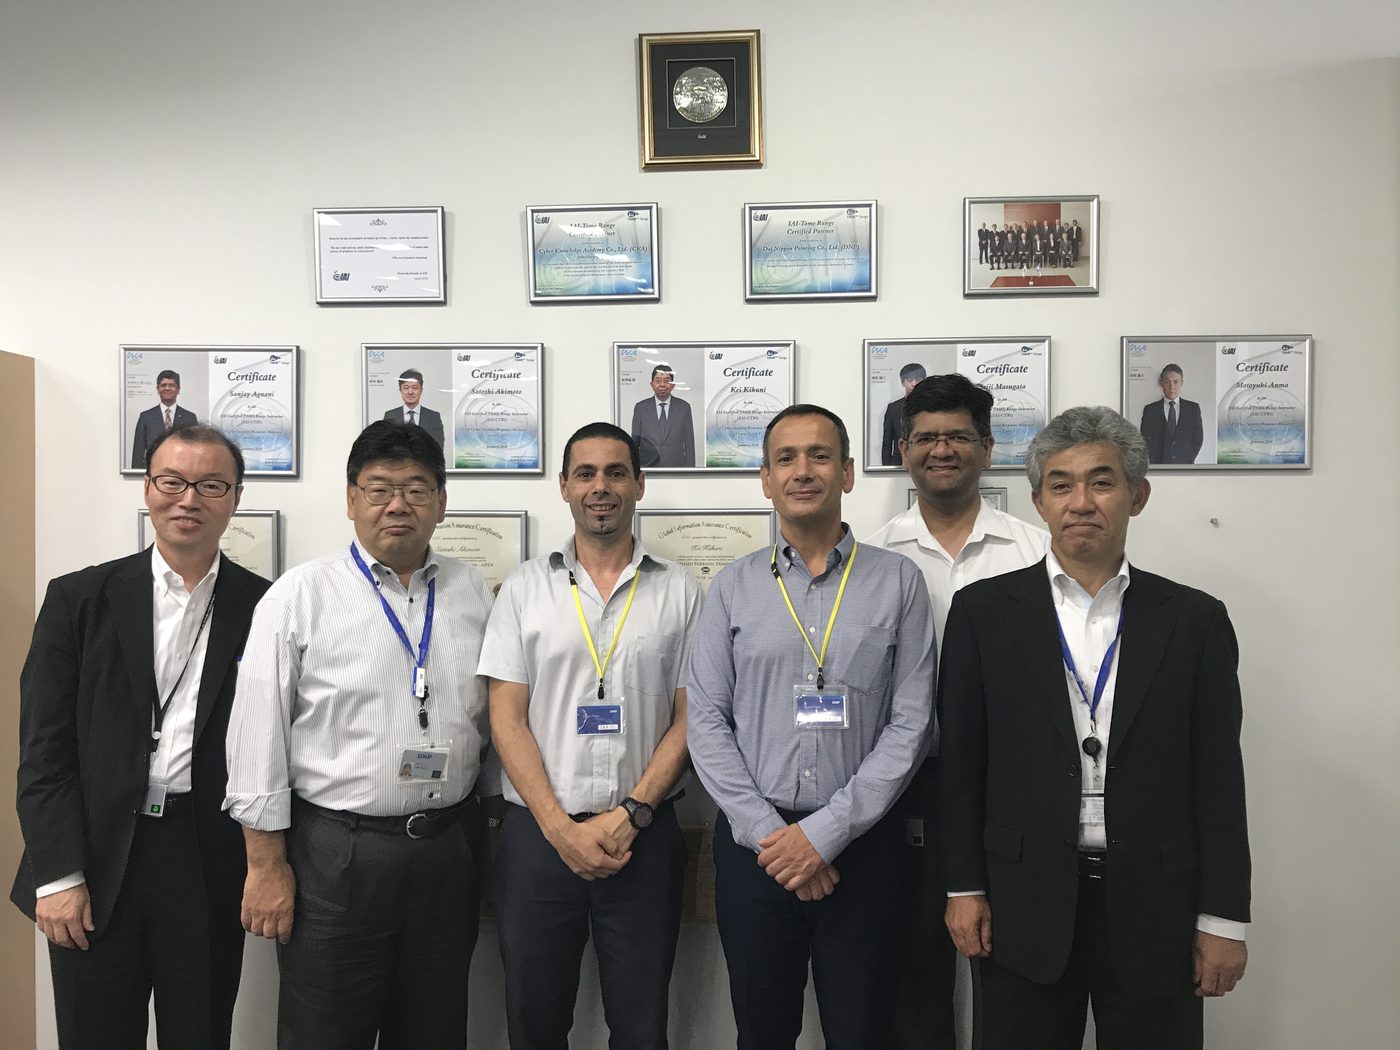
Den Kurs zum Schutz kritischer Infrastrukturen habe ich in anderthalb Jahren entwickelt und an Regierungen verkauft. Das Innenministerium Singapurs führt die dreiwöchige Fassung durch. In Japan bildete eine zweiwöchige Fassung die Ausbilder aus, die anschließend 84 Cyber-Polizisten aus allen Präfekturen schulten.
In den Laboren greift jeder Teilnehmende eine echte Steuerung an und verteidigt sie danach. Die Zertifikate an der Wand in Japan gehören den Beamten, die den Kurs inzwischen selbst unterrichten.
Kurs und Lehrplan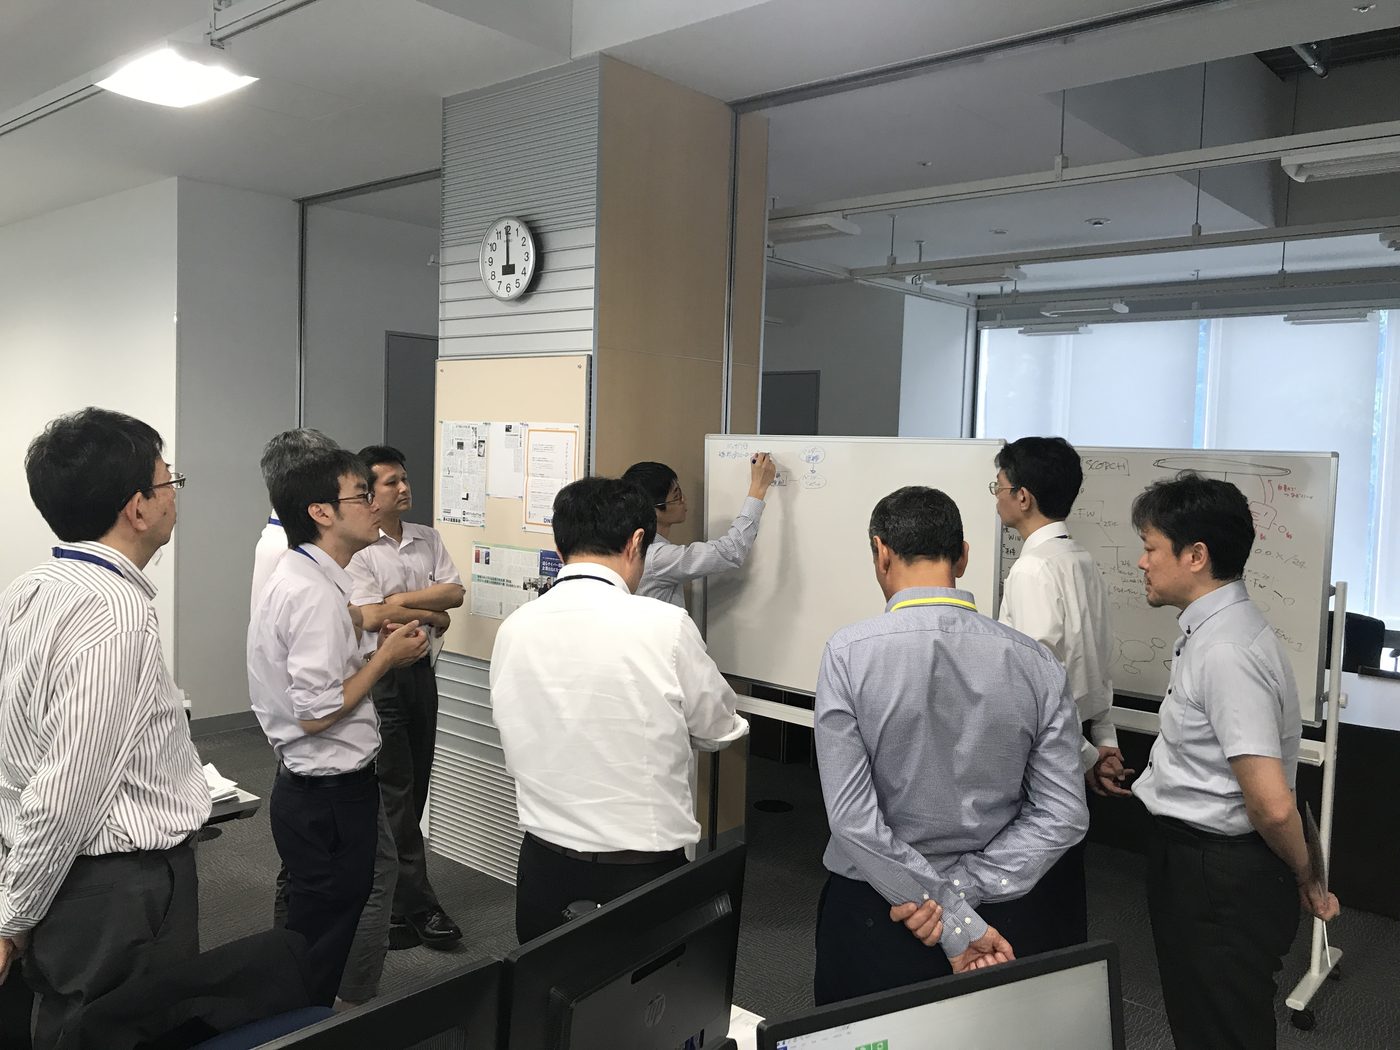
Zwei Produkte, ein Patent
GRAPHENE ist ein passiver, agentenloser Sensor zur Angriffserkennung in SCADA-Netzen. Er sitzt in jedem VLAN, lernt, wie der Normalzustand aussieht, und meldet Portscans, Firmware-Änderungen, unbekannte Geräte oder Denial-of-Service-Angriffe, ohne jemals in den Prozess einzugreifen.
SPARTA, Patent US 11,621,972 B2, läuft direkt auf dem HMI-Server. Es verbindet Angriffsverhinderung und -erkennung mit KI, um zu bestätigen, dass jeder Befehl von einem menschlichen Bediener stammt und nicht von Schadsoftware, ohne dass im Leitnetz etwas Neues installiert wird.
Produkte und Patente

In der Presseund auf der Bühne
| Jahr | Titel | Publikation | Art |
|---|---|---|---|
| 2024 | Ein Durchbruch beim Schutz kritischer InfrastrukturenAuf Hebräisch. Ein Test des KI-Systems Aurelius, das Anomalien in industriellen Befehlen und Protokollen erkannte, die herkömmliche Systeme übersehen hatten. | TheMarker, Cyber-Magazin | Reportage |
| 2023 | KI als Cyber-Schutzschild für kritische InfrastrukturenAuf Hebräisch. KI zur Erkennung von Bedrohungen, bösartigem Datenverkehr und Schadsoftware in Leitsystemen. | TheMarker, Cyber-Magazin | Gastbeitrag von Ilan Shaya |
| 2022 | Wie Leittechnikfirmen zu Hightech-Unternehmen wurdenAuf Hebräisch. Über die digitale Transformation von Leittechnikfirmen, die Gewinnung technischer Fachkräfte und den Bedarf an Cyberabwehr. | TheMarker, Cyber-Beilage | Interview |
| Cyber-Magazin 2022Auf Hebräisch. Eine Sonderausgabe zu Cyberabwehr, Leitsystemen und kritischen Infrastrukturen. | Haaretz | Magazin | |
| 2021 | Ein Datenleck in den Computern der SteuerbehördeAuf Hebräisch. Eine Schwachstelle, die die Daten Hunderttausender Steuerpflichtiger offenlegte. | Ynet | Nachrichten |
| Cyberexperten: Wir sind in die meisten israelischen Universitäten eingedrungenAuf Hebräisch. Forscher von ICS Security fanden gravierende Lücken in 17 von 20 Hochschulen: offengelegte Daten, veränderbare Prüfungen und Noten, Zugriff auf Passwörter. | Ynet | Nachrichten | |
| Hacker zielen auf Leitsysteme, der Hafen Aschdod rüstet sichAuf Hebräisch. Der Hafen Aschdod schützt sein Leitsystem mit SPARTA; so erkennt und blockiert es Angriffe direkt auf den HMI-Servern. | TheMarker, Cyber-Magazin | Reportage | |
| 2020 | The 10 commandments of cybersecurityAuf Englisch. Zehn praktische Grundsätze zum Schutz von SCADA-Netzen und Industrieanlagen, nach einem Vortrag von Ilan Shaya. | Automation World | Artikel |
| 10 commandments of protecting your network and assetsAuf Englisch. Die Herausforderungen beim Schutz von Leitsystemen, Schritte für Anlagenbetreiber und Integratoren und ein Blick auf SPARTA. | Inductive Automation, ICC 2020 | Konferenzvortrag | |
| Protecting your control system from cyber attacksAuf Englisch. Risiken in OT-Netzen, typische Einfallswege, Prävention und SPARTA. | Inductive Automation | Podcast | |
| 2018 | Cyberabwehr für Umspannwerke in GhanaAuf Hebräisch. GRAPHENE in neun Umspannwerken: Überwachung der Leitnetze, Angriffserkennung und Analyse industrieller Protokolle. | Israel Defense | Reportage |
| 2015 | Ehrengast | GovWare, Singapur | Konferenz |
Was Kunden fragen
Planen Sie Leitsysteme, oder sichern Sie sie nur ab?
Beides, und genau darum geht es. Ich plane seit zwanzig Jahren Leitsysteme und verteidige sie seit 2013. Deshalb passt das Sicherheitskonzept zum Prozess, statt gegen ihn zu arbeiten. Viele Kunden holen mich für das eine und behalten mich für das andere.
Arbeiten Sie auch an Standorten mit Geheimhaltung oder im Verteidigungsbereich?
Ja. Ich habe Leit- und Kommunikationssysteme für das israelische Verteidigungsministerium, für Stützpunkte der IDF und für die Rüstungsindustrie geplant. Einzelheiten dazu bespreche ich persönlich, im Rahmen der Geheimhaltung.
Verkaufen Sie uns Ihre eigenen Produkte?
Nur wenn sie die richtige Antwort sind. SPARTA und GRAPHENE sind meine Produkte, und ich sage es offen, wenn sie passen; die Planung selbst ist so geschrieben, dass jeder qualifizierte Anbieter darauf bieten kann.
Nach welchen Normen arbeiten Sie?
NIST SP 800-82, NERC CIP und ISA/IEC 62443 (früher ISA99), in der Pharmaindustrie ISA-88 mit FDA- und GAMP-Anforderungen. Jede Empfehlung in einem Bericht verweist auf die Anforderung, die sie erfüllt.
Arbeiten Sie auch außerhalb Israels?
Ja. Projekte und Kurse haben mich nach Singapur, Japan, in die Türkei und nach Ghana geführt, und ich arbeite auf Englisch und Hebräisch. Lesen und Schreiben lassen sich aus der Ferne erledigen; Begehungen vor Ort gehören zu jeder Analyse.
Was kostet ein erstes Gespräch?
Nichts. Ein erstes Gespräch dauert etwa eine halbe Stunde, und danach wissen Sie, ob ich der Richtige bin und wie ein sinnvoller erster Auftragsumfang aussähe.
- mail@ilanshaya.com
- Telefon und WhatsApp
- +972 54 777 7772
- linkedin.com/in/ilanshaya