GRAPHENE sieht das Netz
Ein passives, agentenloses System zur Angriffserkennung in industriellen Leitnetzen.
GRAPHENE ist ein fortschrittliches System zur Angriffserkennung (IDS) für SCADA-Netze, das passiv und rückwirkungsfrei arbeitet. Es wird in jedem VLAN des Leitnetzes installiert und überwacht den Datenverkehr zwischen allen Geräten, HMI-Servern, SPS, RTUs und Frequenzumrichtern, ohne den industriellen Prozess zu stören.

Die Lernphase
Nach der Installation erfasst eine Lernphase die Geräte im Netz, die Protokolle, Art und Richtung jeder Verbindung und ihre Bandbreite und legt das normale Netzverhalten als Grundlage fest, an der Abweichungen erkannt werden.

Die wichtigsten Funktionen
- Verhaltensüberwachung und Erkennung von Abweichungen vom normalen Betriebsverlauf
- Erkennung und Kartierung von Geräten und Protokollen
- Erkennung von Firmware- und Logikänderungen, Portscans, DDoS und Schadsoftware
- Whitelisting von HMI-Vorgängen und Netzwerkzugangskontrolle (NAC)
- Fortlaufende Schwachstellenbewertung und Schutz externer Geräte
- Kompatibel mit den führenden SIEM-Plattformen


Normen und Branchen
Kompatibel mit NIST SP 800-82 und 800-53, NERC CIP und ISA-99. Branchenmodule für Energie und Kraftwerke, Gas und Ölraffinerien, Entsalzung, intelligente Gebäude, Chemie und Pharma sowie Verkehr.
Im Einsatz
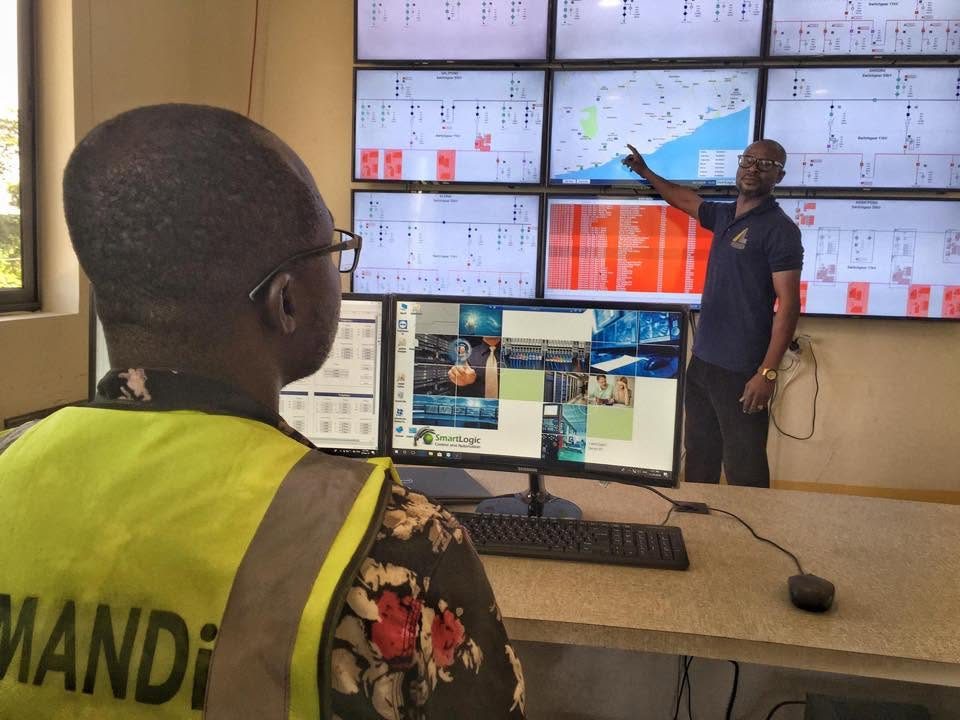
GRAPHENE läuft in neun Umspannwerken in Ghana, überwacht die Leitnetze, erkennt Angriffe und analysiert die industriellen Protokolle (Israel Defense, 2018).
Zusammen mit SPARTA
GRAPHENE-Hardware lässt sich mit dem SPARTA-Modul zu einem kombinierten Schutz verbinden: IDS auf Netzebene, IPS und IDS auf dem HMI.