GRAPHENE voit le réseau
Un système de détection d’intrusion passif et sans agent pour les réseaux de contrôle industriels.
GRAPHENE est un système avancé de détection d’intrusion (IDS) pour les réseaux SCADA, qui fonctionne de manière passive et non intrusive. Il est installé sur chaque VLAN du réseau de contrôle et surveille le trafic entre tous les équipements, serveurs HMI, automates (PLC), RTU et variateurs (VFD), sans perturber le procédé industriel.

La phase d’apprentissage
Après l’installation, une phase d’apprentissage cartographie les équipements du réseau, les protocoles, la nature et le sens de chaque échange ainsi que sa bande passante, et définit le comportement normal du réseau, qui sert de référence pour repérer les écarts.

Principales fonctions
- Surveillance comportementale et détection des écarts par rapport au fonctionnement normal
- Découverte et cartographie des équipements et des protocoles
- Détection des modifications de firmware et de logique, des scans de ports, des attaques DDoS et des logiciels malveillants
- Liste blanche des opérations HMI et contrôle d’accès réseau (NAC)
- Évaluation continue des vulnérabilités et protection des équipements externes
- Compatible avec les principales plateformes SIEM


Normes et secteurs
Compatible avec NIST SP 800-82 et 800-53, NERC CIP et ISA-99. Modules sectoriels pour l’énergie et les centrales électriques, le gaz et le raffinage pétrolier, le dessalement, les bâtiments intelligents, la chimie et la pharmacie, et les transports.
Sur le terrain
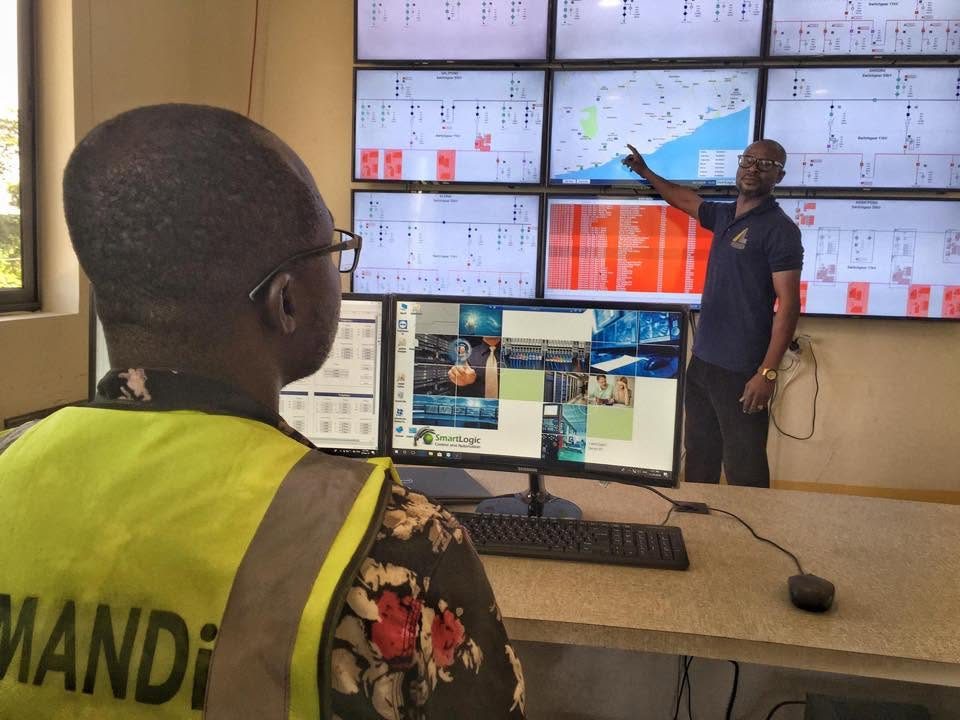
GRAPHENE fonctionne dans neuf postes électriques au Ghana, où il surveille les réseaux de contrôle, détecte les intrusions et analyse les protocoles industriels (Israel Defense, 2018).
Avec SPARTA
Le matériel GRAPHENE peut être associé au module SPARTA pour une protection combinée : IDS au niveau du réseau, IPS et IDS sur le HMI.